経済産業省と内閣官房が主導し、IPA(独立行政法人 情報処理推進機構)が運営する「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」は、企業のITセキュリティ対策水準を星(★)の数で客観的に可視化する国の仕組みです。
2026年度末頃(2027年3月頃)の本格運用開始に向けて準備が進められています。
国による強制や法的罰則はありません。ただし、今後は取引先から調達条件として★の取得を求められるケースが増えると想定されています。
最新のガイドラインや要求事項はIPA SCS評価制度の公式ページから確認できます。
SCS評価制度紹介コンテンツ(2026年5月版)を見てみる
SCS評価制度の最新情報をキャッチアップ
動画で見てみる:SCS評価制度★3・★4と中小企業向けサイバーセキュリティガイド(2026年11月版)(9分23秒)
- SCS評価制度の概要と脅威
- ★3と★4の基準
- リソース不足を補うアプローチ
- 課題への具体的な解決策
- 伴走支援による確実な対策
Emission株式会社が支援できること
弊社では、ネットワーク・クラウド・UTM・ゼロトラスト・Microsoft 365・監視運用など、多面的なITインフラ支援を行っています。
SCS評価制度に向けて、以下のような支援が可能です。
- 現状セキュリティ診断
- UTM/FW見直し
- VPN・リモートアクセス最適化
- Microsoft 365 セキュリティ強化
- ID管理・MFA導入
- EDR導入支援
- ログ監視・SOC連携
- IT-BCP対策
- 中小企業向け段階的改善提案
「何から始めれば良いかわからない」という段階でも問題ありません。
まとめ
SCS評価制度は、単なる“新しい認証制度”ではありません。
これからの企業取引において、「最低限のセキュリティ対策を実施していること」を可視化するための仕組みです。
そして重要なのは、制度開始を待ってから動くのではなく、
- 現状把握
- 基本対策
- 運用整備
- 継続改善
を今から始めることです。
特に中小企業では、「完璧」を目指すよりも、“止まらないこと”と“攻撃に気付けること”が重要です。今後、SCS評価制度対応は「情報システム部門だけの課題」ではなく、企業経営そのものに関わるテーマになっていくと考えられます。
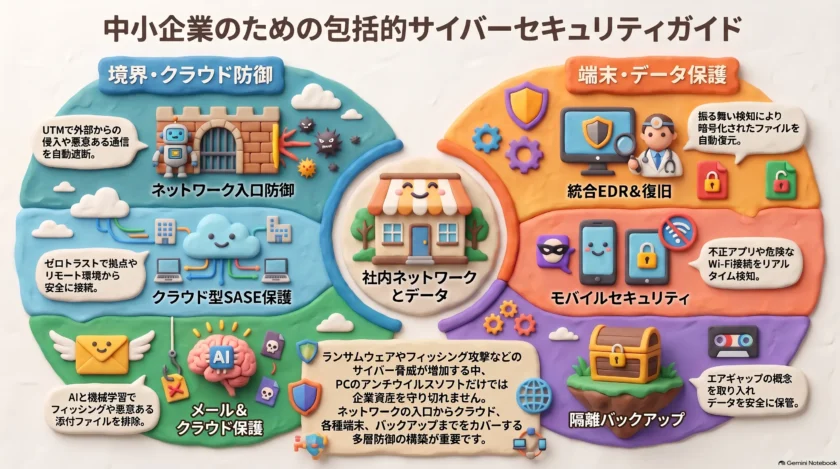
UTM(統合脅威管理)
UTM(統合脅威管理)は、複数のセキュリティ機能を一つに統合し、企業のネットワークを包括的に保護する重要なツールです。ファイアウォール、アンチウイルス、侵入検知システム(IDS)、侵入防止システム(IPS)などを一元管理し、管理コストを削減しつつ、セキュリティの強化を実現します。多様化するサイバー攻撃に対して迅速に対応できるため、企業のセキュリティ戦略において不可欠なデバイスです。
L2セキュリティスイッチ/セキュリティアクセスポイント
L2セキュリティスイッチ/セキュリティアクセスポイントは、企業の内部ネットワークを保護するための重要なデバイスです。マルウェアの検知と遮断、不正アクセスの防止、データ保護、リアルタイム監視などの機能を備えています。これにより、内部からの脅威に迅速に対応し、ネットワーク全体のセキュリティを強化します。
アンチウイルスEDR
ウイルスやマルウェアからシステムを保護するためのソフトウェアです。エンドポイントの監視と不審な挙動の検知、脅威の隔離と駆除を行います。未知の脅威の検出も可能です。侵入後の対応を重視し、詳細なログ分析やインシデント対応を支援します。
モバイルデバイス向けセキュリティ
iOSやAndroidを標的とした最新のサイバー攻撃から端末を守る法人向けセキュリティ対策サービスです。マルウェアや未知のフィッシングサイト、Wi-Fiを悪用した通信盗聴などの高度な脅威をリアルタイムで検知・防御します。
クラウドメールとコラボレーションツール向けセキュリティ
近年の調査では、Eメールとコラボレーションアプリは主要な攻撃対象です。
ランサムウェアをはじめとした多くの攻撃手段では、Eメールやコラボレーションアプリを使用してマルウェアの配布やフィッシングサイトへの誘導を図ります。
Backup+(アンチウイルスEDR セキュリティスイート)
データ損失や情報漏えいのリスクを軽減し、ランサムウェアなどのセキュリティ脅威からデータを守ります。また、ヒューマンエラーやハードウェア障害によるデータ損失のリスクも軽減します。
以下の製品はアンチウイルスEDR製品をバンドルし、サイバーレジリエンスを高めるためのエアギャップ バックアップをサポートしています。定期的なバックアップとオフサイト保管は、迅速な復旧と事業継続性の確保に不可欠です。
WAF(Web Application Firewall)
Webアプリケーションをサイバー攻撃から保護するためのセキュリティツールです。主な機能には、SQLインジェクションやクロスサイトスクリプティング(XSS)などの攻撃の検知と防御、トラフィックのフィルタリング、DDoS攻撃対策、ボット対策、カスタムルールの設定が含まれます。WAFは、Webアプリケーションのセキュリティを強化し、悪意のあるアクセスを防ぐために重要です。
IDaaS(IDentity as a Service)
ゼロトラストセキュリティのファーストステップであるID強化に着目、ID管理とID認証をワンストップで提供することで、価格や機能を小規模企業向けに最適化したサービスを提供します。
従来の境界型防御を採用している環境でも気軽にゼロトラストモデルを導入することができるIDaaSサービスです。
SECaaS(Security as a Service)
ゼロトラストネットワークアクセスを提供するソリューションです。あらゆるユーザー、サイト(拠点、データセンター、パブリッククラウド)を接続するフルメッシュネットワークを実現。サイバー攻撃の入り口として狙われやすいVPN機器の脆弱性をカバーし、リモートまたはオンサイトで作業するユーザーを、クラウドまたはオンプレミスの企業リソースに安全に接続します。
AI Security
Frontier AIのセキュリティおよび強化
ブラウザ、デスクトップ、エージェント全体で、従業員によるAIの利用を検出、統制、保護します。
単純にAIサービスへのアクセスを禁止するのではなく、組織内のAI利用を把握し、利用状況やデータに応じたルールを設けながら、安全に活用できるよう、適正に管理します。
