PHPにおけるリモートコード実行(RCE)の脆弱性(CVE-2026-109618、CVE-2026-109619/通称:PHP2Shell)が公表されました。
本脆弱性は認証不要で実行可能であり、すでに実際の攻撃試行も観測されているため、迅速な対応が必要です。
これを受け、ペンタセキュリティ株式会社のCloudbric WAF+では、本脆弱性を狙った攻撃を防御するWAFカスタムルールが配布されています。
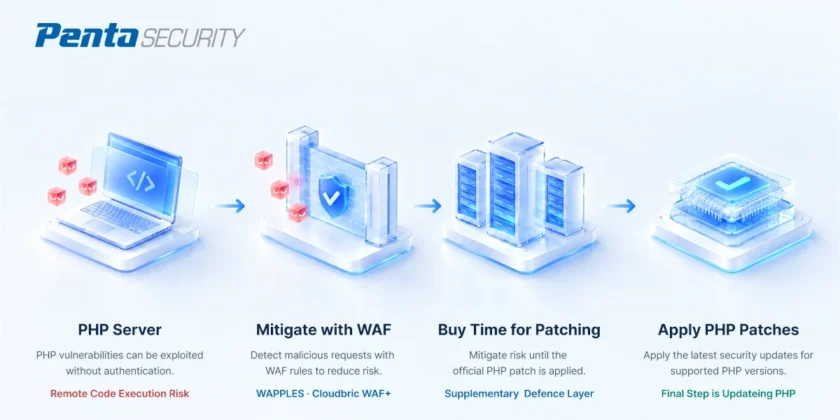
PHP2Shellは、改ざんされたHTTPリクエストによってPHPを異常終了に追い込む攻撃であるため、リクエストがサーバーに到達する前に遮断することで、サーバーに実際のパッチを適用するまでの対応時間を確保できます。
パッチ適用までの緊急防御策として、WAFルールの適用を推奨いたします。
PHP2Shell 脆弱性が危険な4つの理由
同じリモートコード実行(RCE)脆弱性であっても、PHP2Shellがより深刻視される理由は大きく4つあります。
- アプリケーションコードの実行前から攻撃可能
PHPセキュリティチームは、mod_php 環境において、認証されていないリクエストひとつだけでアプリケーションコードが実行される前に脆弱性を悪用できることが確認されたとし、この環境のリスクを最も高く評価しました。つまり、アプリケーションコード自体を修正するだけでは対応が困難です。 - AIによって発見された脆弱性
長年存在していたPHPの欠陥が、AIを活用した分析過程で発見されました。Wizの研究者によると、欠陥自体は昔から存在していたものの、実際に攻撃を成功させる手順が非常に複雑だったため、悪用が難しいとされていました。しかし、最新のAIを活用したことで、解析と攻撃手順の作成が容易になり、深刻な脅威として表面化しました。 - 公開前の攻撃試行
PHP側は脆弱性公開の翌日に緊急パッチをリリースしました。しかし、正式公開の前から、外部のセキュリティ機関によって実際の攻撃試行が観測されていたという報告も出ており、非常に緊急性が高い状況です。 - 露出規模の大きさ
VirusTotaによると、インターネット上に露出しているPHPサーバーが510万台以上あると推定しています。英国国家サイバーセキュリティセンター(NCSC)は、PHPを使用しているシステムをすぐにアップデートするよう呼びかけており、直ちに対応できない場合WAFなどによる一時的な緩和措置やサービス停止を含めたリスク回避策を求めています。
Cloudbric WAF+ による防御効果とメリット
- PHPサーバー到達前での悪意あるリクエスト遮断
PHP2Shellは、細工されたHTTPリクエスト(巨大なマルチパートデータや特定パラメータ)でPHPを異常終了(ベイルアウト)させることで悪用されます。Cloudbric WAF+が境界エッジでリクエストを検査・遮断することにより、悪意あるデータがバックエンドのPHPサーバーに到達するのを防ぎます。 - アプリケーションコード実行前攻撃の防御
特に Apache mod_php などの環境では、Webアプリケーションのプログラムコードが実行されるより前の段階で脆弱性が発火します。CMSやWebアプリ側の修正だけでは防ぎきれませんが、前段に配置されたCloudbric WAF+が通信を遮断することで防御できます。 - パッチ適用までの仮想パッチ(時間稼ぎ)
運用中の本番サーバー群に対して、互換性検証なしに数時間〜1日でPHP本体のアップデート(バージョンアップ)を完了させることは困難です。Cloudbric WAF+を介することで、正式なパッチ適用作業までの対応時間を安全に確保することができます。
