SCS評価制度とは?2026年度開始予定の「サプライチェーンセキュリティ対策」に今から備える(2026年5月版)

SCS評価制度とは?2026年度開始予定の「サプライチェーンセキュリティ対策」に今から備える(2026年5月版)

近年、サイバー攻撃は「大企業だけの問題」ではなくなっています。
特に増加しているのが、取引先企業や委託先企業を踏み台にする「サプライチェーン攻撃」です。

こうした背景から、経済産業省および内閣官房は、企業間取引におけるセキュリティ対策状況を可視化する新制度として、「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」の整備を進めています。

中小企業を含む多くの企業に関係する制度となるため、今後は「セキュリティ対策ができていること」が、取引継続や新規案件獲得の前提条件になる可能性があります。


動画で見てみる:SCS評価制度とは?(7分48秒)


SCS評価制度とは?

SCS評価制度は、企業のサイバーセキュリティ対策状況を一定基準で評価・可視化する制度です。

発注企業が委託先企業へ求めるセキュリティ水準を明確化し、サプライチェーン全体の安全性向上を目的としています。

制度では、企業の対策状況を段階的に評価する仕組みが検討されています。


想定されている評価レベル

★3(基礎レベル)

すべての企業に求められる最低限のセキュリティ対策レベル。

  • 基本的なシステム防御
  • ID・パスワード管理
  • ウイルス対策
  • 更新管理
  • バックアップ
  • 社内ルール整備

などが中心となります。
自己評価をベースに、専門家確認付きでの運用が想定されています。

★4(標準レベル)

より高度なセキュリティガバナンスや監視体制を求めるレベル。

  • 組織的なセキュリティ運用
  • インシデント対応
  • ログ監視
  • 取引先管理
  • 多層防御
  • リスク評価

などが含まれる予定です。
第三者評価機関による審査が想定されています。

★5(最高レベル)

現在、内容などの検討が行われている最高レベル。
詳細は現在未決定です。


「まだ先の話」ではありません

制度開始は2026年度末頃が予定されていますが、すでに大企業や官公庁関連では、

  • 「取引先のセキュリティ状況確認」
  • 「セキュリティチェックシート提出」
  • 「MFA必須化」
  • 「EDR導入要請」

などが始まっています。

つまり、SCS評価制度は突然始まる新制度ではなく、すでに進んでいる“取引条件の変化”を制度化する流れとも言えます。
経済産業省も、「評価を取得していないと即取引停止になる制度ではない」と説明していますが、取引上の重要指標になる可能性は十分にあります。


今からできるSCS評価制度対策

① 現状把握を行う

まず重要なのは、「自社が今どこまで対策できているか」を把握することです。
特に以下は優先度が高い項目です。

  • WindowsやUTMの更新管理
  • VPNやリモートアクセスの安全性
  • MFA(多要素認証)
  • バックアップ
  • NASやサーバーのアクセス制御
  • Microsoft 365 のセキュリティ設定
  • 社内Wi-Fiの暗号化
  • アカウント棚卸し

② “属人的運用”を減らす

中小企業では、

  • 「担当者しか設定を知らない」
  • 「退職した社員のアカウントが残っている」
  • 「管理台帳が存在しない」

といった状態も少なくありません。
SCS評価制度では、“運用できていること”も重要になります。
そのため、

  • 手順書
  • 管理台帳
  • インシデント時対応フロー

などの整備も重要です。

③ 外部公開機器を見直す

サプライチェーン攻撃では、

  • VPN
  • NAS
  • リモートデスクトップ
  • 古いUTM(適切にファームウェアアップデート管理されていないUTM)

などが侵入口になるケースが多くあります。
特に、

  • サポート終了機器
  • 古いSSL-VPN
  • 初期設定のままの機器

は非常に危険です。

④ 「検知」と「監視」を導入する

従来の「侵入防止」だけではなく、「侵入された後に気付けるか」が重要になっています。
そのため、

  • EDR
  • SOCサービス
  • クラウド監視
  • ログ分析
  • Microsoft 365監査

などの導入検討も重要です。


Emission株式会社が支援できること

弊社では、ネットワーク・クラウド・UTM・ゼロトラスト・Microsoft 365・監視運用など、多面的なITインフラ支援を行っています。

SCS評価制度に向けて、以下のような支援が可能です。

  • 現状セキュリティ診断
  • UTM/FW見直し
  • VPN・リモートアクセス最適化
  • Microsoft 365 セキュリティ強化
  • ID管理・MFA導入
  • EDR導入支援
  • ログ監視・SOC連携
  • IT-BCP対策
  • 中小企業向け段階的改善提案

「何から始めれば良いかわからない」という段階でも問題ありません。


まとめ

SCS評価制度は、単なる“新しい認証制度”ではありません。
これからの企業取引において、「最低限のセキュリティ対策を実施していること」を可視化するための仕組みです。

そして重要なのは、制度開始を待ってから動くのではなく、

  • 現状把握
  • 基本対策
  • 運用整備
  • 継続改善

を今から始めることです。

特に中小企業では、「完璧」を目指すよりも、“止まらないこと”と“攻撃に気付けること”が重要です。今後、SCS評価制度対応は「情報システム部門だけの課題」ではなく、企業経営そのものに関わるテーマになっていくと考えられます。

まずはお気軽にご相談ください

ランサムウェア時代の企業防衛戦略

ランサムウェア時代の企業防衛戦略

UTMとSASEが切り拓く、次世代ネットワークセキュリティの潮流

近年、企業を取り巻くサイバー脅威は急速に進化しています。特に注目すべきは「ランサムウェア」と「チェーンストア攻撃」です。ランサムウェアは業種や企業規模を問わず被害を拡大し、重要データを暗号化して身代金を要求する攻撃として深刻化しています。一方、チェーンストア攻撃は、多拠点展開する企業のネットワーク構造を狙い、本部や店舗間の接続を足がかりに被害を連鎖させる手法として警戒が高まっています。

こうした脅威に対抗するためには、単一のセキュリティ製品だけでは不十分です。ネットワーク・端末・ID・クラウド・Webアプリケーションまでを包括的に守る「多層防御」が、現代の標準となりつつあります。


VPNだけでは守れない時代へ ─ ゼロトラストの必要性

従来、リモートワーク環境ではVPNが主流でした。しかしVPNは「接続後の信頼」を前提とする設計であり、認証情報の漏えいや端末感染があった場合、内部ネットワーク全体が危険にさらされる可能性があります。

この課題を解決する概念として注目されているのが「ゼロトラスト」です。
ゼロトラストは「何も信頼しない」を前提に、すべてのアクセスを都度検証し、必要最小限の権限のみを付与する考え方です。

その実現基盤として注目されるのが SASE(Secure Access Service Edge) です。
SASEはネットワーク機能とセキュリティ機能をクラウド上で統合し、場所を問わず安全なアクセスを提供します。

たとえば Check Point Harmony SASE は、ゼロトラストアクセス制御を実現し、VPN依存からの脱却を支援するソリューションです。

また、ゼロトラストの要となるID管理には SingleID(IDaaS) を活用することで、認証強化とアクセス制御を効率的に実現できます。


UTMの再評価 ─ 境界防御の価値は消えていない

「ゼロトラストの時代にUTMは不要なのか?」という議論がありますが、結論から言えばそれは誤りです。

UTM(統合脅威管理)は、ファイアウォール、IPS、アンチウイルス、Webフィルタリングなどを一元管理できるネットワーク防御の基盤です。特に拠点間通信や社内LAN環境においては、依然として極めて重要な役割を担います。

たとえば、
WatchGuard UTMCheck Point UTM は、ランサムウェアの侵入経路を遮断し、未知の脅威にも対応する高度な保護機能を備えています。


ラテラルムーブメントを防ぐ、次世代ネットワークセキュリティへ

VPN依存からゼロトラストへ。
そして、侵入後の ラテラルムーブメント(内部横展開) を許さない設計へ。

企業を狙う最新のサイバー攻撃は、単なる侵入だけで終わりません。
一度内部へ侵入したサイバー攻撃者は、ネットワークの脆弱な部分から内部に侵入した後、ネットワーク内を他の端末やサーバーへ水平方向に移動しながら権限を拡大し、重要システムへと被害範囲(感染)を拡大しようとします。これが「ラテラルムーブメント(Lateral Movement)」です。

ランサムウェアやチェーンストア攻撃では、この横展開が被害拡大の鍵となります。
だからこそ今、求められているのは 侵入を防ぐ対策だけでなく、侵入後の移動を阻止する多層防御 です。

SubGate / SubGate AP は、内部ネットワークのアクセス制御を細分化し、チェーンストア攻撃の横展開リスクを抑える有効な選択肢です。

UTMによる境界防御、SASEによるゼロトラストアクセス、そしてセキュリティスイッチによる内部セグメント制御。
これらを組み合わせることで、ラテラルムーブメントを封じ込める次世代セキュリティが実現します。


Web・クラウド・端末も守る“統合型セキュリティ”へ

攻撃者はネットワーク境界だけでなく、Webサイト、クラウド環境、エンドポイント端末にも侵入を試みます。そのため、包括的なセキュリティ対策が不可欠です。

Webサイト・クラウド防御

エンドポイント防御(EDR / アンチウイルス)

モバイル・メール保護

バックアップ・資産管理


2026年のセキュリティトレンドは「組み合わせ最適化」

これからの企業防衛に必要なのは、「UTMかSASEか」という二択ではありません。
重要なのは、自社環境に応じて UTM・SASE・セキュリティスイッチ・EDR・WAF・バックアップ・ID管理を最適に組み合わせること です。

  • 社内ネットワークの防御 → UTM
  • リモートアクセスの安全化 → SASE
  • ラテラルムーブメントを防止 → セキュリティスイッチ
  • 認証強化 → IDaaS
  • 端末保護検知・対応 → EDR
  • Webサービス防御 → WAF
  • 事業継続 → バックアップ

この多層的な設計こそが、ランサムウェアやチェーンストア攻撃に対抗する最善策です。


まとめ

サイバー攻撃は日々進化し、企業の規模や業種を問わず標的になります。
VPN中心の時代からゼロトラストへ、単一製品から統合防御へ──。

今後のネットワークセキュリティは、「境界防御」と「クラウド型制御」を融合させる時代です。
UTMとSASEを軸に、自社に最適なセキュリティアーキテクチャを構築することが、企業競争力そのものを守ることにつながります。

Emission株式会社では、多様な製品群を通じて、お客様ごとの最適なセキュリティ設計を支援しています。
変化する脅威に備える第一歩として、自社の防御体制を今こそ見直してみてはいかがでしょうか。

PC Matic(アンチウイルスEDR)

PC Matic(アンチウイルスEDR ピーシーマチック)

アプリケーション・ホワイトリスティング方式を採用しており、信頼できるアプリケーションのみを実行許可することで、未知の脅威を効果的に防ぎます。また、PC Maticはゼロトラスト・アーキテクチャに準拠しており、政府や企業向けの高いセキュリティ基準を満たしています。使いやすさと高い防御力を兼ね備えたPC Maticは、安心して利用できるセキュリティソリューションです。

従来型ネットワークセキュリティの多層防御とゼロトラストセキュリティの共存

従来型ネットワークセキュリティの多層防御とゼロトラストセキュリティの共存

現代の企業ネットワークにおいて、セキュリティ対策は単一の手法ではなく、多層的な防御が求められています。従来の境界型セキュリティ(UTM)やエンドポイントセキュリティ(アンチウイルスソフト)に加え、ゼロトラストの概念を取り入れたSASE(Secure Access Service Edge)が注目されています。

本記事では、これらのセキュリティ対策が排他的ではなく、それぞれが重要な役割を持っていることを解説します。

1. 従来の境界型セキュリティの役割

境界型セキュリティは、企業のネットワークとインターネットの境界で脅威をブロックするための仕組みです。具体的な技術としては、

  • UTM(統合脅威管理):ファイアウォール、IPS/IDS、Webフィルタリング、VPNなどを統合し、外部からの脅威を防御。
  • L2セキュリティスイッチ:ネットワーク内でのマルウェアの検知と遮断、不正アクセスの防止、データ保護、リアルタイム監視などの機能を備え、安全性を高める。
  • エンドポイントセキュリティ(アンチウイルスソフト):端末にインストールされ、マルウェアや不正アクセスを検知・除去。

これらは、従来の「境界を守る」アプローチとして、多くの企業で利用され続けています。

2. ゼロトラストとSASEの台頭

従来の境界型セキュリティは、オンプレミス環境では有効ですが、クラウド活用の増加やリモートワークの普及により、内部ネットワークへの信頼に依存するリスクが顕在化しました。そこで登場したのがゼロトラストSASEです。

  • ゼロトラスト:”Trust but verify”(信頼して検証する)ではなく、”Never trust, always verify”(決して信頼せず、常に検証する)という原則に基づくセキュリティモデル。
  • SASE(Secure Access Service Edge):クラウドベースのセキュリティサービスを統合し、どこからでも安全にアクセスできる環境を実現する。
    • SWG(Secure Web Gateway)
    • CASB(Cloud Access Security Broker)
    • ZTNA(Zero Trust Network Access)
    • SD-WAN(Software-Defined Wide Area Network)

3. すべてのセキュリティレイヤーが重要

ネットワークセキュリティは、単独の技術で完結するものではありません。境界型セキュリティ、エンドポイント保護、ゼロトラストアーキテクチャのいずれも、相互に補完し合う関係にあります。

  • 境界型セキュリティは、依然としてオンプレミス環境やレガシーシステムを保護するために重要。
  • エンドポイントセキュリティは、最終的なデバイス保護として不可欠。
  • ゼロトラストとSASEは、クラウド時代における認証とアクセス管理を強化。

まとめ

ネットワークセキュリティは「これだけあれば安心」というものではなく、状況に応じた多層的な防御が必要です。境界型セキュリティやエンドポイントセキュリティに加えて、ゼロトラストやSASEを組み合わせることで、より強固なセキュリティ体制を構築できます。企業の環境やニーズに応じて、最適な組み合わせを検討することが、サイバー攻撃に対する有効な対策となるでしょう。

こちらのお勧め記事を是非ご覧ください

弊社が取り扱うネットワークセキュリティに関連するサービスおよび製品を、とりまとめてご紹介しています。
ネットワークのセキュリティを計画的に実施するには、こちらの記事もご参考ください。

御社にマッチするサイバーセキュリティの取り組みでお悩みの際は、是非弊社へご相談ください。

閉域網/クローズドネットワークって本当に安全?

閉域網/クローズドネットワークって本当に安全?

閉域網/クローズドネットワークって本当に安全?再点検してみませんか?

「ネットに繋げていないから感染しない」は間違いです。人的ミスや様々な感染経路で感染します。クローズドネットワーク環境内ではその被害が甚大になりやすいので内部対策の強化が必要です。

かがUSBを利用していませんか?
システムのUPDATE時にUSBメモリーなどの記録媒体を利用する必要がある
メールの送受信ができないので資料をUSBメモリーで持ち込むことがある
誰かがPCを持ち込むことは有りますか?
システムのアップデート時にノートPCをネットワークに接続する必要がある
ノートPCを持ち込んで仕事することがある
本当にクローズドですか?
レイアウト変更時などにVLAN設定が変更され、クローズドになっていなかった
リモートメンテナンス機器がネットワーク内に存在していた

感染ルートはインターネットからだけではありません

感染ルートはインターネットからだけではありません。
不正端末の持ち込みや、テレワーク明けの感染端末が社内ネットワークに接続されると、安易に脅威の拡散が引き起こされます。

このような感染経路は、インターネットと事務所などネットワークの境界に存在するUTM(統合脅威管理)やPCにインストールするアンチウイルスソフトだけでは守りきれません。

特に閉域網/クローズドネットワークの場合、UTM(統合脅威管理)やアンチウイルスソフトなどはパターンマッチングするためのシグネチャを更新できず(UTMもアンチウイルスソフトも無いよりは有った方が当然良いですが、想定の能力を発揮できず)、セキュリティがそれほど高まりません。

通常なら駆除されるべきウイルスも(ネットに繋げていないから感染しないという思い込みによりセキュリティ対策が何ら実施されていない場合)、閉域網環境内ではむしろ活性化してしまいます。

実例で学ぶ閉域網/クローズドネットワークへのサイバー攻撃

町立病院の閉域LANで電子カルテ消失

閉域LANだと思っていたが、リモートメンテナンス機器が存在していた

VPN装置のファームアップで適切になされておらず、脆弱性が存在する状況になっていた。VPN装置を経由して侵入され、電子カルテ(電カル)システムがランサムウェアに感染、暗号化された。

災害対策のBCP対策は訓練もしていたが、サイバー攻撃のIT-BCP対策は全く実施していなかった。

総合病院で大規模ランサムウエア感染被害

病院内のシステムが給食センターとVPN接続されていた

患者給食業務を委託している業者のネットワークを経由して病院のシステムへ侵入された。給食事業者に設置されていたVPN機器は脆弱性が放置されている状態であった。最終的に電子カルテ(電カル)システムがランサムウェアに感染、暗号化された。

サプライチェーンを狙う攻撃は病院に限らない。大手自動車メーカーでも子会社のネットワークが狙われ、結果的に親会社の自動車製造ラインが停止するなどの被害が発生している。

閉域網/クローズドネットワークが狙われる6つの理由

  • 機微な情報を扱っているネットワークが多く、情報漏えい時のダメージが大きい
  • 端末数に比べて管理者の人数が少ない場合が多い
  • 取引業者に対するセキュリティ対策指示の限界
  • 閉域網/クローズドネットワークは安全だという管理者側の過信/思い込みがある
  • 閉域網/クローズドネットワーク内に脆弱性を残したままのデバイスが存在することが多々ある/メンテナンスするため納入業者がリモートメンテナンス機器を設定していることが多い
  • 閉域網/クローズドネットワークで動いているシステム(例えば電子カルテ)が停止すると影響が非常に大きい(多額の身代金を要求できる可能性がある)

閉域網/クローズドネットワークでマルウェア/ランサムウェアを拡散させないために

パターンマッチングするためのシグネチャを必要とせず、ネットワーク内の不正なふるまいトラフィックを検知し、ウイルスの拡散・蔓延などを防止するセキュリティアプライアンス製品SubGateなら、閉域網/クローズドネットワークにぴったり!
詳細はお問い合わせください。

SubGateクラウドシステム(SG Cloud)サービス開始及びSG2612MX販売開始

Emission Logo

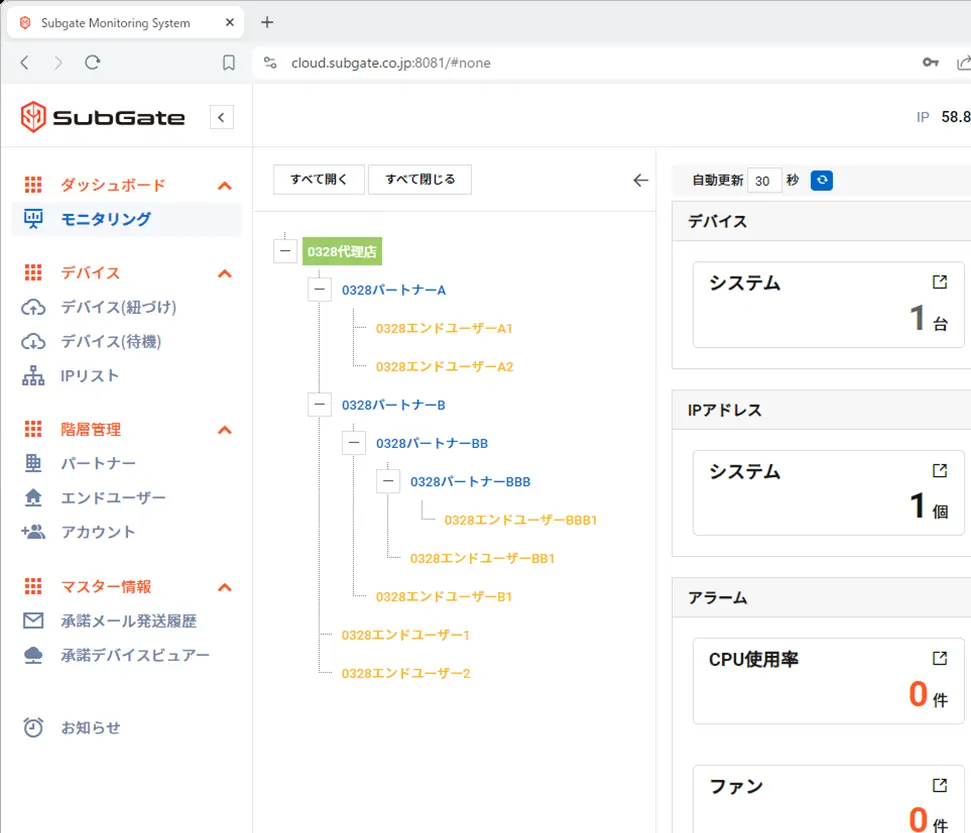
アクセスレベルのネットワークセキュリティ「SubGate」をクラウド上で管理できる「SG Cloud」サービス開始

SG CLOUDダッシュボード

<SG Cloudダッシュボード>

登録機器の状況

<登録機器の状況>

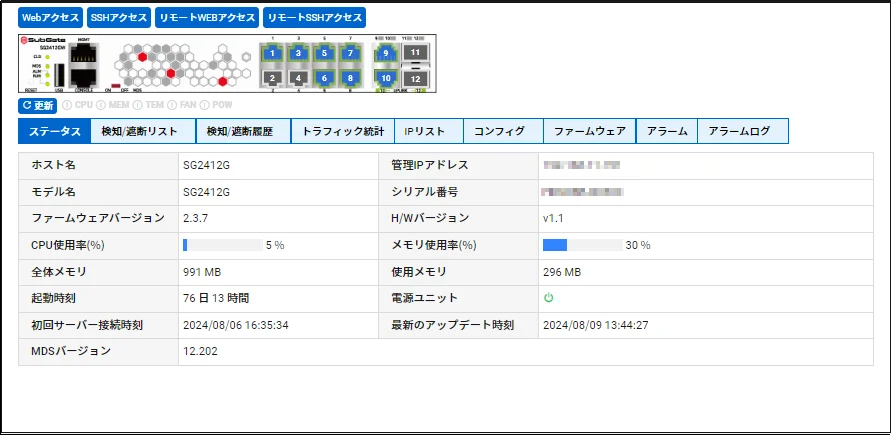
SG CloudはSubGateのステータス、検知/遮断情報、履歴、トラフィックの量、機器のコンフィグバックアップ、ファームウェアのアップデートなどSubGateの総合管理ができるサービスです。

今までは新規導入時や設定変更などの作業が必要な時には作業員が現地に訪問し機器に直接接続して作業する必要がありましたが、SG Cloudを利用すると遠隔地でも導入支援、設定変更などの作業が可能になるため、対応の迅速化が図れます。

登録した機器に問題が発生した際にも、一括管理ができるのでマネジメントもしやすくなります。

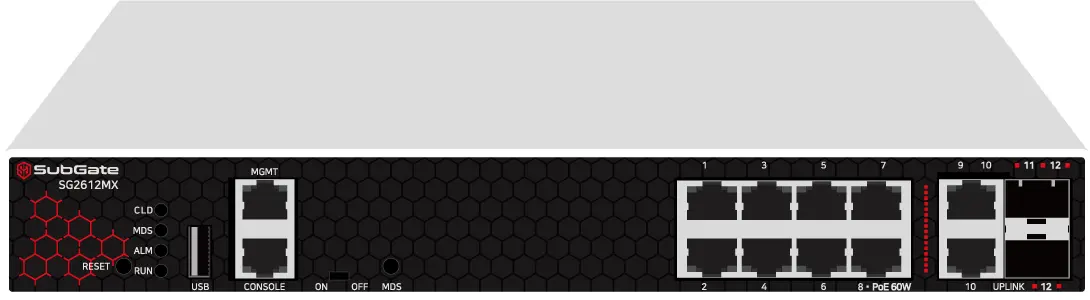
マルチギガ対応のセキュリティスイッチ「SG2612MX」販売開始

SG2612MX

<SG2612MX>

無線LANの高速化は進んでいますが、有線LANの処理速度はまだ1000Base-Tが主流になっています。

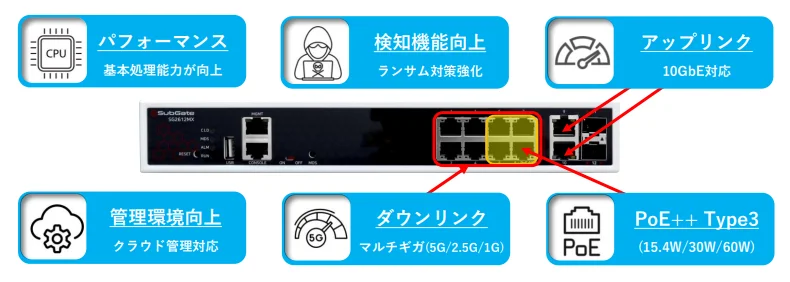
「SG2612MX」はマルチギガ(2.5G/5G/10GBase-T)に対応しており、更にIEEE802.3bt(Type3)規格のPoE給電にも対応しています。

「SG2612MX」は高性能+多機能で今後のマルチギガ環境に対応したセキュリティスイッチです。

高性能、多機能

<高性能、多機能>

  • アップリング10Gbps、ダウンリング1G/2.5G/5Gbps対応で高速通信を実現
  • IEEE802.3bt Type3に対応しているので無線APなど多くのPoE対応製品の電源工事が不要に

※PoEで使用できるポート数には制限があります。
※SG2400シリーズと同じくSG Cloudに対応しているのでCloud上での管理ができます。

現在弊社にてお取り扱いしておりますSubGate製品は、SG Cloudサービス対応品です。

詳細につきましては、お問い合わせください。

SubGateの詳細はこちらをご覧ください

セキュリティ対策機器導入時のリース利用について

セキュリティ対策機器導入時のリース利用について

昨今、業務でICTの利活用が不可欠になってきている状況から、ICTのセキュリティ対策を意識される企業様が多くなっており、UTM等のセキュリティ対策機器を導入される企業様が増えてまいりましたが、導入時の購入形態を『リース利用』にされるか『買取』にされるか、悩まれる企業様も多いのではないでしょうか。

リース利用のメリットとしては、

  • 初期導入費用が抑えられる
  • 減価償却ではなく、平準化した経費計上が行える
  • 動産総合保険が付保している

等がありますが、
反面、デメリットとして、

  • 所有権者がリース会社となる
  • 入れ替え時に残債を一括支払いする必要がある

という点もよく検討しておく必要があります。

従来、サーバー複合機防犯カメラネットワークカメラ)といったICT機器の導入時にもよくリースが利用されてきましたが、セキュリティ対策機器に関しては少し検討が必要です。

セキュリティ対策機器は、アプリケーションのアップデートや接続されるデバイス(通信)数によって負荷が変わる事から、企業様内でのICT機器やクラウドシステム等のご利用状況の変化に伴って、次世代の機器へのアップグレード(買い替え)や増設といったケースが多く発生するのも事実です。

弊社では、セキュリティ対策機器は【育てるもの】という概念のもと、上記の様な状況による次世代の機器へのお買い替え時に、今までお使いになられていた中で蓄積されてきた企業様独自の設定内容(情報資産)をそのまま次の機器に持ち越す事をご提案しております。
そうする事で、企業様の通信環境に沿ったご利用が次世代の機器でも可能になるからです。

そのような場合に、リース利用のデメリットが影響してくる事があります。

「初期導入費用を抑えて月々のランニングコストとして経費処理したい」というご要望でリース利用を選択される企業様が多いですが、リース利用のデメリットも考慮して、弊社では、『サブスクリプション』という形態でそのようなご要望を叶える方法もご提供しております。

また、一般的な販売会社では、リース利用を意識して、セキュリティ対策機器のご利用期間を、「5年」や「6年」といった枠組みで単純に期間設定される事が多いですが、弊社では、企業様のニーズに併せて、「単年毎のライセンス更新」や、「2年」「3年」+「年度ライセンス更新」等、さまざまな期間での販売方法で企業様のニーズに寄り添っております。

セキュリティ対策機器の導入にあたっては、

  • 形態:リース利用/買取/サブスクリプション
  • 期間:単年(年度更新)/2年利用+年度更新/3年利用+年度更新/etc.

を、ぜひ一度ご相談ください

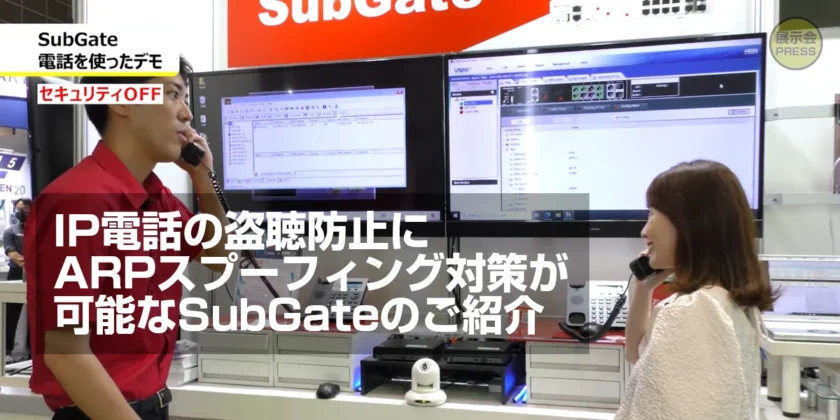
IP電話の盗聴防止にARPスプーフィング対策が可能なSubGateのご紹介

IP電話の盗聴防止にARPスプーフィング対策が可能なSubGateのご紹介

2024年5月 初稿
2025年6月 掲載情報更新

Japan IT Week2024 第21回情報セキュリティEXPOに出展の株式会社サブゲートより、セキュリティスイッチ「SubGate」のデモシーンが公開されております。
以下、ご参照ください。

  • IPカメラを使ったDoS攻撃防御デモ(1分12秒から)
  • IP電話の盗聴防止にARPスプーフィング対策(4分30秒から)
  • 複合機からのスキャン取り込み盗み見防止対策(8分03秒から)

Japan IT Week2025 第22回情報セキュリティEXPOに出展の株式会社サブゲートより、セキュリティスイッチ「SubGate」のデモシーンが公開されております。
以下、ご参照ください。

  • マルチギガ対応 新製品 SG2612MX のご紹介(42秒から)
  • IPカメラを使ったDoS攻撃防御デモ(2分20秒から)
  • IP電話の盗聴防止にARPスプーフィング対策(4分17秒から)

ARPスプーフィング対策と同時に、IP電話機へのPoE給電が可能、かつSGクラウド対応なセキュリティスイッチSubGateが最適解です。

SubGate SG2400シリーズWebUIの表記誤りに関するお知らせ 20240319

Emission Logo

株式会社サブゲートより、SubGate SG2400シリーズWebUIの表記誤りに関するお知らせが公開されましたのでお知らせいたします。

※本事象は表示のみの不具合であり、機器の機能自体には影響はございません。

株式会社サブゲート社の告知ページの記載は以下のとおりです。
掲載されておりますPDFと共に、こちらに転載のうえ掲示とさせていただきます。

【SG2400シリーズWebUIの表記誤りに関するお知らせ】
SG2400シリーズWebUIの表記誤りに関するお知らせとなります。
https://subgate.co.jp/company/news-room/?tpf=board/view&board_code=1&code=496

Loading Viewer...

情報システム運用継続計画(IT-BCP)とは

情報システム運用継続計画(IT-BCP)

阪神淡路大震災や東日本大震災、毎年のように全国各地で発生する大雨災害、新型コロナウイルスによる緊急事態宣言。
いつどこで天災や事故に巻き込まれるかわからない状況です。

さらには毎日のように発生している情報漏洩(ろうえい)や不正アクセスなどの情報セキュリティに関わる事件も、企業にとって悩みの種です。

こうした背景があり、徐々に事業継続計画(BCP)が求められる時代になってきました。

中でも急激にデータ量が増えている情報化社会の中で重要度が増している「IT-BCP」について、中小企業のレベルではスッポリと欠落している場合が多いのではないでしょうか。

まず最初に経済産業省が定義するBCPの定義とは以下の通りです。

BCP(事業継続計画)とは、企業が自然災害、大火災、テロ攻撃などの緊急事態に遭遇した場合において、事業資産の損害を最小限にとどめつつ、中核となる事業の継続あるいは早期復旧を可能とするために、平常時に行うべき活動や緊急時における事業継続のための方法、手段などを取り決めておく計画のこと
https://www.chusho.meti.go.jp/bcp/contents/level_c/bcpgl_01_1.html

BCPの中で情報セキュリティは大きく分けて以下の通り2つの側面があります。

  1. 災害が発生した際のビジネスのシステム運用を維持するための計画
  2. 情報セキュリティインシデントに対する対応

1は企業の活動が物理的な影響を受けてできなくなった場合の復旧対象の決定と優先順位の策定などを中心とした計画になります。

2は直接的に企業のデータやインフラが悪意を持った第三者に狙われることに対してどのようなポリシーを設定して対応していくのかを決め、かつセキュリティレベルを維持するべきかを検討する計画となります。

現代において意思決定に必要な情報収集・分析・伝達には情報システムが深く関与していることから、IT-BCPとして策定していく必要があります。

IT-BCPには、以下のような要素が構成されていなければなりません。

  • 中核事業の選定とそこに関わる情報の精査、そのリスクの算出
  • 事業運営のバックアッププラン(場所、人員、体制など)の検討
  • ソフト面(プランの策定と周知など)とハード面(サーバの冗長化や事業所の整備など)の整備
  • 最新の情報を取り入れた継続的なブラッシュアップ

あくまでもBCP全体との整合性を取ることが大事であり、システムが使えるようになっても事業が維持できなければBCPとしては未完成であることが重要です。

IT-BCPの策定にご不安があれば、是非弊社にご相談ください。

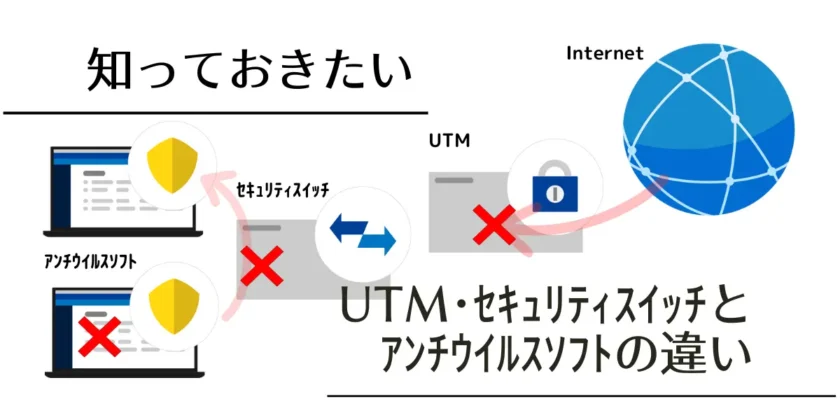
知っておきたいUTM・セキュリティスイッチとアンチウイルスソフトの違い

知っておきたいUTM・セキュリティスイッチとアンチウイルスソフトの違い

ネットワーク全体を多様な脅威から守るためには、エンドポイント(PC、モバイル等)対策としてのアンチウイルスソフトだけでは不十分です。

社内ネットワークへのマルウエアの侵入や社外への情報漏洩を防ぐ「出入口対策」と、社内ネットワークに侵入してしまった未知の脅威に対して拡散を抑制する「内部対策」の両方を講じた多層多角的な防御体制が必要です。

「出入口対策」としては「UTM」(統合脅威管理)が効果的であり、「内部対策」として有効な「セキュリティスイッチ」を組み合わせて導入することで、セキュリティ体制をより強固に構築することが可能です。

UTMセキュリティスイッチアンチウイルスソフト
ウイルス/マルウェアの侵入対策(インターネット経由)×
スパムメール×
フィッシング/有害サイト(Webフィルタリング)×
ファイアウォール××
不正侵入 検知/防止××
C&Cサーバー通信対策××
ウイルス/マルウェアの拡散防止(社内ネットワーク経由)××
LAN内の有害トラフィック攻撃××
LAN内の通信盗聴××
ループ 検知/遮断××
ウイルス/マルウェア感染(ファイル経由)××
ウイルス/マルウェア感染(USB経由)××
ウイルス/マルウェア感染(公衆Wi-Fi利用時)××

弊社取扱のUTM

弊社取扱のセキュリティスイッチ

弊社取扱のアンチウイルスソフト

PC Matic(アンチウイルスEDR)

PC Matic(アンチウイルス ピーシーマティック)


自社はどこから着手すればよいかというご質問に対しては、各社さまいろいろな構想もおありかと思います。
自社にはどれが最も良いサービスなのか迷ったら、弊社までお問い合わせください。