PHP2Shellの緊急対策|Cloudbric WAF+対応のWAFカスタムルール適用

PHP2Shellの緊急対策|Cloudbric WAF+対応のWAFカスタムルール適用

PHPにおけるリモートコード実行(RCE)の脆弱性(CVE-2026-109618、CVE-2026-109619/通称:PHP2Shell)が公表されました。

本脆弱性は認証不要で実行可能であり、すでに実際の攻撃試行も観測されているため、迅速な対応が必要です。

これを受け、ペンタセキュリティ株式会社のCloudbric WAF+では、本脆弱性を狙った攻撃を防御するWAFカスタムルールが配布されています。

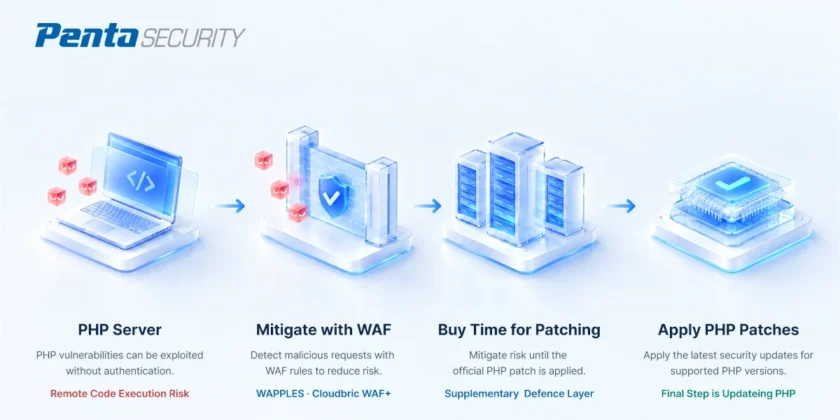
PHP2Shellは、改ざんされたHTTPリクエストによってPHPを異常終了に追い込む攻撃であるため、リクエストがサーバーに到達する前に遮断することで、サーバーに実際のパッチを適用するまでの対応時間を確保できます。

パッチ適用までの緊急防御策として、WAFルールの適用を推奨いたします。

PHP2Shell 脆弱性が危険な4つの理由

同じリモートコード実行(RCE)脆弱性であっても、PHP2Shellがより深刻視される理由は大きく4つあります。

  1. アプリケーションコードの実行前から攻撃可能
    PHPセキュリティチームは、mod_php 環境において、認証されていないリクエストひとつだけでアプリケーションコードが実行される前に脆弱性を悪用できることが確認されたとし、この環境のリスクを最も高く評価しました。つまり、アプリケーションコード自体を修正するだけでは対応が困難です。
  2. AIによって発見された脆弱性
    長年存在していたPHPの欠陥が、AIを活用した分析過程で発見されました。Wizの研究者によると、欠陥自体は昔から存在していたものの、実際に攻撃を成功させる手順が非常に複雑だったため、悪用が難しいとされていました。しかし、最新のAIを活用したことで、解析と攻撃手順の作成が容易になり、深刻な脅威として表面化しました。
  3. 公開前の攻撃試行
    PHP側は脆弱性公開の翌日に緊急パッチをリリースしました。しかし、正式公開の前から、外部のセキュリティ機関によって実際の攻撃試行が観測されていたという報告も出ており、非常に緊急性が高い状況です。
  4. 露出規模の大きさ
    VirusTotaによると、インターネット上に露出しているPHPサーバーが510万台以上あると推定しています。英国国家サイバーセキュリティセンター(NCSC)は、PHPを使用しているシステムをすぐにアップデートするよう呼びかけており、直ちに対応できない場合WAFなどによる一時的な緩和措置やサービス停止を含めたリスク回避策を求めています。

Cloudbric WAF+ による防御効果とメリット

  1. PHPサーバー到達前での悪意あるリクエスト遮断
    PHP2Shellは、細工されたHTTPリクエスト(巨大なマルチパートデータや特定パラメータ)でPHPを異常終了(ベイルアウト)させることで悪用されます。Cloudbric WAF+が境界エッジでリクエストを検査・遮断することにより、悪意あるデータがバックエンドのPHPサーバーに到達するのを防ぎます。
  2. アプリケーションコード実行前攻撃の防御
    特に Apache mod_php などの環境では、Webアプリケーションのプログラムコードが実行されるより前の段階で脆弱性が発火します。CMSやWebアプリ側の修正だけでは防ぎきれませんが、前段に配置されたCloudbric WAF+が通信を遮断することで防御できます。
  3. パッチ適用までの仮想パッチ(時間稼ぎ)
    運用中の本番サーバー群に対して、互換性検証なしに数時間〜1日でPHP本体のアップデート(バージョンアップ)を完了させることは困難です。Cloudbric WAF+を介することで、正式なパッチ適用作業までの対応時間を安全に確保することができます。
SCS評価制度とは?2026年度開始予定の「サプライチェーンセキュリティ対策」に今から備える(2026年5月版)

SCS評価制度とは?2026年度開始予定の「サプライチェーンセキュリティ対策」に今から備える(2026年5月版)

近年、サイバー攻撃は「大企業だけの問題」ではなくなっています。
特に増加しているのが、取引先企業や委託先企業を踏み台にする「サプライチェーン攻撃」です。

こうした背景から、経済産業省および内閣官房は、企業間取引におけるセキュリティ対策状況を可視化する新制度として、「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」の整備を進めています。

中小企業を含む多くの企業に関係する制度となるため、今後は「セキュリティ対策ができていること」が、取引継続や新規案件獲得の前提条件になる可能性があります。


動画で見てみる:SCS評価制度とは?(7分48秒)


SCS評価制度とは?

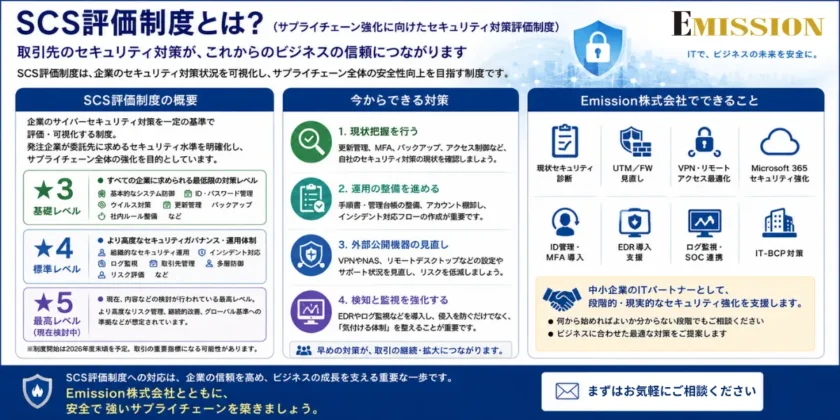
SCS評価制度は、企業のサイバーセキュリティ対策状況を一定基準で評価・可視化する制度です。

発注企業が委託先企業へ求めるセキュリティ水準を明確化し、サプライチェーン全体の安全性向上を目的としています。

制度では、企業の対策状況を段階的に評価する仕組みが検討されています。


想定されている評価レベル

★3(基礎レベル)

すべての企業に求められる最低限のセキュリティ対策レベル。

  • 基本的なシステム防御
  • ID・パスワード管理
  • ウイルス対策
  • 更新管理
  • バックアップ
  • 社内ルール整備

などが中心となります。
自己評価をベースに、専門家確認付きでの運用が想定されています。

★4(標準レベル)

より高度なセキュリティガバナンスや監視体制を求めるレベル。

  • 組織的なセキュリティ運用
  • インシデント対応
  • ログ監視
  • 取引先管理
  • 多層防御
  • リスク評価

などが含まれる予定です。
第三者評価機関による審査が想定されています。

★5(最高レベル)

現在、内容などの検討が行われている最高レベル。
詳細は現在未決定です。


「まだ先の話」ではありません

制度開始は2026年度末頃が予定されていますが、すでに大企業や官公庁関連では、

  • 「取引先のセキュリティ状況確認」
  • 「セキュリティチェックシート提出」
  • 「MFA必須化」
  • 「EDR導入要請」

などが始まっています。

つまり、SCS評価制度は突然始まる新制度ではなく、すでに進んでいる“取引条件の変化”を制度化する流れとも言えます。
経済産業省も、「評価を取得していないと即取引停止になる制度ではない」と説明していますが、取引上の重要指標になる可能性は十分にあります。


今からできるSCS評価制度対策

① 現状把握を行う

まず重要なのは、「自社が今どこまで対策できているか」を把握することです。
特に以下は優先度が高い項目です。

  • WindowsやUTMの更新管理
  • VPNやリモートアクセスの安全性
  • MFA(多要素認証)
  • バックアップ
  • NASやサーバーのアクセス制御
  • Microsoft 365 のセキュリティ設定
  • 社内Wi-Fiの暗号化
  • アカウント棚卸し

② “属人的運用”を減らす

中小企業では、

  • 「担当者しか設定を知らない」
  • 「退職した社員のアカウントが残っている」
  • 「管理台帳が存在しない」

といった状態も少なくありません。
SCS評価制度では、“運用できていること”も重要になります。
そのため、

  • 手順書
  • 管理台帳
  • インシデント時対応フロー

などの整備も重要です。

③ 外部公開機器を見直す

サプライチェーン攻撃では、

  • VPN
  • NAS
  • リモートデスクトップ
  • 古いUTM(適切にファームウェアアップデート管理されていないUTM)

などが侵入口になるケースが多くあります。
特に、

  • サポート終了機器
  • 古いSSL-VPN
  • 初期設定のままの機器

は非常に危険です。

④ 「検知」と「監視」を導入する

従来の「侵入防止」だけではなく、「侵入された後に気付けるか」が重要になっています。
そのため、

  • EDR
  • SOCサービス
  • クラウド監視
  • ログ分析
  • Microsoft 365監査

などの導入検討も重要です。


Emission株式会社が支援できること

弊社では、ネットワーク・クラウド・UTM・ゼロトラスト・Microsoft 365・監視運用など、多面的なITインフラ支援を行っています。

SCS評価制度に向けて、以下のような支援が可能です。

  • 現状セキュリティ診断
  • UTM/FW見直し
  • VPN・リモートアクセス最適化
  • Microsoft 365 セキュリティ強化
  • ID管理・MFA導入
  • EDR導入支援
  • ログ監視・SOC連携
  • IT-BCP対策
  • 中小企業向け段階的改善提案

「何から始めれば良いかわからない」という段階でも問題ありません。


まとめ

SCS評価制度は、単なる“新しい認証制度”ではありません。
これからの企業取引において、「最低限のセキュリティ対策を実施していること」を可視化するための仕組みです。

そして重要なのは、制度開始を待ってから動くのではなく、

  • 現状把握
  • 基本対策
  • 運用整備
  • 継続改善

を今から始めることです。

特に中小企業では、「完璧」を目指すよりも、“止まらないこと”と“攻撃に気付けること”が重要です。今後、SCS評価制度対応は「情報システム部門だけの課題」ではなく、企業経営そのものに関わるテーマになっていくと考えられます。

まずはお気軽にご相談ください

ランサムウェア時代の企業防衛戦略

ランサムウェア時代の企業防衛戦略

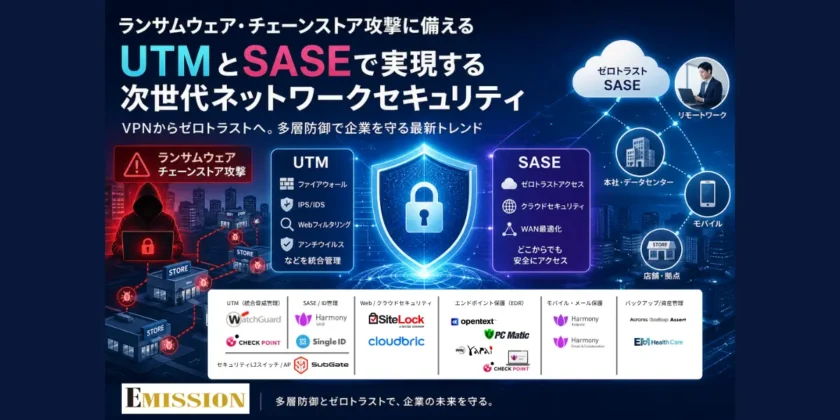
UTMとSASEが切り拓く、次世代ネットワークセキュリティの潮流

近年、企業を取り巻くサイバー脅威は急速に進化しています。特に注目すべきは「ランサムウェア」と「チェーンストア攻撃」です。ランサムウェアは業種や企業規模を問わず被害を拡大し、重要データを暗号化して身代金を要求する攻撃として深刻化しています。一方、チェーンストア攻撃は、多拠点展開する企業のネットワーク構造を狙い、本部や店舗間の接続を足がかりに被害を連鎖させる手法として警戒が高まっています。

こうした脅威に対抗するためには、単一のセキュリティ製品だけでは不十分です。ネットワーク・端末・ID・クラウド・Webアプリケーションまでを包括的に守る「多層防御」が、現代の標準となりつつあります。


VPNだけでは守れない時代へ ─ ゼロトラストの必要性

従来、リモートワーク環境ではVPNが主流でした。しかしVPNは「接続後の信頼」を前提とする設計であり、認証情報の漏えいや端末感染があった場合、内部ネットワーク全体が危険にさらされる可能性があります。

この課題を解決する概念として注目されているのが「ゼロトラスト」です。
ゼロトラストは「何も信頼しない」を前提に、すべてのアクセスを都度検証し、必要最小限の権限のみを付与する考え方です。

その実現基盤として注目されるのが SASE(Secure Access Service Edge) です。
SASEはネットワーク機能とセキュリティ機能をクラウド上で統合し、場所を問わず安全なアクセスを提供します。

たとえば Check Point Harmony SASE は、ゼロトラストアクセス制御を実現し、VPN依存からの脱却を支援するソリューションです。

また、ゼロトラストの要となるID管理には SingleID(IDaaS) を活用することで、認証強化とアクセス制御を効率的に実現できます。


UTMの再評価 ─ 境界防御の価値は消えていない

「ゼロトラストの時代にUTMは不要なのか?」という議論がありますが、結論から言えばそれは誤りです。

UTM(統合脅威管理)は、ファイアウォール、IPS、アンチウイルス、Webフィルタリングなどを一元管理できるネットワーク防御の基盤です。特に拠点間通信や社内LAN環境においては、依然として極めて重要な役割を担います。

たとえば、
WatchGuard UTM や Check Point UTM は、ランサムウェアの侵入経路を遮断し、未知の脅威にも対応する高度な保護機能を備えています。


ラテラルムーブメントを防ぐ、次世代ネットワークセキュリティへ

VPN依存からゼロトラストへ。
そして、侵入後の ラテラルムーブメント(内部横展開) を許さない設計へ。

企業を狙う最新のサイバー攻撃は、単なる侵入だけで終わりません。
一度内部へ侵入したサイバー攻撃者は、ネットワークの脆弱な部分から内部に侵入した後、ネットワーク内を他の端末やサーバーへ水平方向に移動しながら権限を拡大し、重要システムへと被害範囲(感染)を拡大しようとします。これが「ラテラルムーブメント(Lateral Movement)」です。

ランサムウェアやチェーンストア攻撃では、この横展開が被害拡大の鍵となります。
だからこそ今、求められているのは 侵入を防ぐ対策だけでなく、侵入後の移動を阻止する多層防御 です。

SubGate / SubGate AP は、内部ネットワークのアクセス制御を細分化し、チェーンストア攻撃の横展開リスクを抑える有効な選択肢です。

UTMによる境界防御、SASEによるゼロトラストアクセス、そしてセキュリティスイッチによる内部セグメント制御。
これらを組み合わせることで、ラテラルムーブメントを封じ込める次世代セキュリティが実現します。


Web・クラウド・端末も守る“統合型セキュリティ”へ

攻撃者はネットワーク境界だけでなく、Webサイト、クラウド環境、エンドポイント端末にも侵入を試みます。そのため、包括的なセキュリティ対策が不可欠です。

Webサイト・クラウド防御

エンドポイント防御(EDR / アンチウイルス)

モバイル・メール保護

バックアップ・資産管理

生成AIセキュリティ


2026年のセキュリティトレンドは「組み合わせ最適化」

これからの企業防衛に必要なのは、「UTMかSASEか」という二択ではありません。
重要なのは、自社環境に応じて UTM・SASE・セキュリティスイッチ・EDR・WAF・バックアップ・ID管理を最適に組み合わせること です。

  • 社内ネットワークの防御 → UTM
  • リモートアクセスの安全化 → SASE
  • ラテラルムーブメントを防止 → セキュリティスイッチ
  • 認証強化 → IDaaS
  • 端末保護検知・対応 → EDR
  • Webサービス防御 → WAF
  • 事業継続 → バックアップ

この多層的な設計こそが、ランサムウェアやチェーンストア攻撃に対抗する最善策です。


まとめ

サイバー攻撃は日々進化し、企業の規模や業種を問わず標的になります。
VPN中心の時代からゼロトラストへ、単一製品から統合防御へ──。

今後のネットワークセキュリティは、「境界防御」と「クラウド型制御」を融合させる時代です。
UTMとSASEを軸に、自社に最適なセキュリティアーキテクチャを構築することが、企業競争力そのものを守ることにつながります。

Emission株式会社では、多様な製品群を通じて、お客様ごとの最適なセキュリティ設計を支援しています。
変化する脅威に備える第一歩として、自社の防御体制を今こそ見直してみてはいかがでしょうか。

PC Matic(アンチウイルスEDR)

PC Matic(アンチウイルスEDR ピーシーマチック)

アプリケーション・ホワイトリスティング方式を採用しており、信頼できるアプリケーションのみを実行許可することで、未知の脅威を効果的に防ぎます。また、PC Maticはゼロトラスト・アーキテクチャに準拠しており、政府や企業向けの高いセキュリティ基準を満たしています。使いやすさと高い防御力を兼ね備えたPC Maticは、安心して利用できるセキュリティソリューションです。

Cloudbric WAF+(クラウド型WAF)、 クレジットカードの国際基準「PCI DSS」の最新バージョンに準拠

Cloudbric WAF+(クラウド型WAF)、 クレジットカードの国際基準「PCI DSS」の最新バージョンに準拠

情報セキュリティ企業のペンタセキュリティ株式会社(本社:韓国ソウル、日本法人 代表取締役社長:陳 貞喜、以下ペンタセキュリティ)は、自社のWebアプリケーションセキュリティサービスが、クレジットカードの国際的なセキュリティ標準である「PCI DSS」の最新バージョン「PCI DSS v4.0.1」に準拠したことをお知らせいたします。今回のサービスプロバイダーとして準拠は、韓国のWAF開発メーカーではペンタセキュリティが初※となります。
※自社調べ(2026年2月)。韓国国内で自社で開発を行ったWAFサービスの公開情報を調査。
https://www.pentasecurity.co.jp/blog/2026/02/12/pci-dss/

■PCI DSS v4.0.1準拠の背景:国際セキュリティ基準に適合した安全性

PCI DSSは、VISA、Mastercard、JCBなどの国際カードブランド5社によって設立されたPCI SCC(Payment Card Industry Security Standards Council)が運用・管理する国際セキュリティ標準です。クレジットカード情報を取り扱う銀行やカード発行会社、決済代行業者などは、PCI DSSへの準拠を強く求められています。

昨今、決済環境のクラウド化やサイバー攻撃の高度化に伴い、セキュリティ要件はより厳格化されています。今回、ペンタセキュリティの提供するWebアプリケーションセキュリティサービス「WAPPLES(ワップル)」および「Cloudbric(クラウドブリック)」が、従来の基準からセキュリティ要件が大幅に強化・更新された最新バージョン「v4.0.1」への準拠を完了いたしました。これにより、両サービスが、カード会員データ環境(CDE)を保護するための要件を満たしていることが認められました。

■「WAPPLES」および「Cloudbric」による高度なセキュリティ

ペンタセキュリティが独自に開発したWebアプリケーションセキュリティサービス「WAPPLES」および「Cloudbric」は、、仮想ネットワーク分離システムを通じて、決済データ環境を外部の脅威から強固に隔離します。また、リアルタイムのトラフィックモニタリングと「最小権限の原則(PoLP)」に基づいたアクセス制御ポリシーにより、外部からの攻撃だけでなく、内部からの情報漏えいリスクまで未然に防ぎます。

最新のPCI DSS v4.0.1では、従来のWebサイト保護に加え、API通信を介したデータアクセスの脆弱性対策や保護が重要な要件として定義されています。「WAPPLES」および「Cloudbric」は、高度なAPI保護機能をはじめ、最新基準が求める広範なセキュリティ要件に適合したサービスを提供しています。

ペンタセキュリティは、サービスプロバイダーとして準拠を完了しているため、そのサービスを利用する企業は、該当するセキュリティ要件において、準拠実績を活用することができます。これにより、実際の審査における負担を軽減し、審査にかかる工数やコストを削減することが可能です。

■今後の展望

キャッシュレス決済が普及し、国境を越えた取引が一般化する中、最新の国際基準に準拠したセキュリティ対策は、クレジットカードを取り扱うあらゆる企業にとって、重要な課題となっています。

ペンタセキュリティは、グローバルな決済環境に対応する高度なセキュリティソリューションの提供を通じて、決済インフラの安全性向上に寄与してまいります。お客様が世界市場においても円滑にビジネスを展開できるよう、最善のセキュリティ環境構築を支援していく所存です。

【終了】(無料講演)AIで巧妙化する脅威への対策、脅威インテリジェンスを活用したAIドリブンWAFとは

【無料講演】AIで巧妙化する脅威への対策、脅威インテリジェンスを活用したAIドリブンWAFとは

サイバー攻撃の8割はWebサイト経由。WAFは、不正アクセスや改ざんからあなたのWeb資産を守る最前線。集客の要であるホームページを、安心・安全な状態で運用し続けるための“見えない盾”を今こそ導入しませんか?

WAFの導入をご検討であれば、是非こちらの講演をご覧のうえ、 クラウド型WAF Cloudbric WAF+ をご検討ください。
クラウド型WAF Cloudbric WAF+ のご相談は弊社まで。

※当記事は、プレスリリースです

情報セキュリティ企業のペンタセキュリティ株式会社(本社:韓国ソウル、日本法人 代表取締役社長:陳 貞喜、以下ペンタセキュリティ)は、2025年8月25日(月)~ 9月1日(月)に開催されるITmedia主催のセミナー「ITmedia Security Week 2025 夏」にて講演することをお知らせします。

情報セキュリティ企業のペンタセキュリティ株式会社(本社:韓国ソウル、日本法人 代表取締役社長:陳 貞喜、以下ペンタセキュリティ)は、2025年8月25日(月)~ 9月1日(月)に開催されるITmedia主催のセミナー「ITmedia Security Week 2025 夏」にて講演することをお知らせします。

テーマは「AIで巧妙化する脅威への対策、脅威インテリジェンスを活用したAIドリブンWAFとは」

■セミナー概要

サイバー攻撃が頻発する中、すべての組織が標的になりえることに改めて危機感を強めている方も多いことでしょう。特に2024年末から年始に多発したDDoS攻撃は記憶に新しいところです。
IoTボットネットが使われた一連の事件では、被害に遭うばかりか攻撃に加担するリスクもあることから、機器の設定確認など「基礎」の重要性が指摘されました。昨今は「侵入前提」という言葉も浸透していますが、これも言うまでもなく「備えが甘くなっていい」という意味ではありません。自社の責任範囲をはじめ、改めて基礎を見直しておくべきでしょう。
ITmedia Security Week 2025 夏では「侵入を防ぐ」「安全な状態を保つ」手段を網羅し、「再点検すべきポイント」を徹底解説します。

– 名称:ITmedia Security Week 2025 夏“侵入前提という言葉”を誤解してはいけない「守りを固める」再点検ポイントと対策アプローチ 
– 開催日時:2025年8月25日(月)~ 9月1日(月)
– 形式:ライブ配信セミナー
– 参加費:無料(事前登録制)
– 主催:@IT、ITmedia エンタープライズ、ITmedia エグゼクティブ
– 対象者:ユーザー企業の経営/経営企画、社内情シスのマネージャ/担当者、セキュリティ担当のシステムエンジニア、SIerなど

■ペンタセキュリティの講演について

– 日時:2025年8月25日(月)14:30~15:00
– タイトル:AIで巧妙化する脅威への対策、脅威インテリジェンスを活用したAIドリブンWAFとは
– 講演概要:AIの悪用をはじめ、サイバー脅威が巧妙化・激化している昨今、侵入を前提としたWebセキュリティ対策として、脅威インテリジェンスを基盤とした能動的なアプローチが不可欠です。本講演では、社内にセキュリティ専門家が不在の企業でも実践可能な、AIを活用した脅威分析とインサイトに基づくリスクマネジメントの手法、特にWAF活用術を紹介します。

■視聴お申し込み

下記のサイトにて事前登録をお願いいたします。
https://members11.live.itmedia.co.jp/library/ODgyNzQ%253D?group=2508_SEC&np_source=cl

ご登録のメールアドレスに視聴URLの案内が届きます。
イベント当日は、視聴URLにアクセスの上、事前登録にて登録いただいたメールアドレスでログインしてご視聴ください。

■ペンタセキュリティ株式会社

ペンタセキュリティは、IT大国・韓国を代表する情報セキュリティ企業です。データ暗号化プラットフォーム「D.AMO」、クラウド型セキュリティプラットフォームサービス「Cloudbric」、認証セキュリティをはじめ、企業情報セキュリティのためのソリューションを提供しています。先進的かつ高度な暗号化技術・脅威検知技術によって日本・韓国・米国・欧州で特許を取得しており、日本を含む世界171カ国でビジネスを展開しています。また、IoTセキュリティやブロックチェーンを活用したサービスの開発にも力を注いでいます。
https://www.pentasecurity.co.jp/


■「Cloudbric WAF+」について

「Cloudbric WAF+(クラウドブリック・ワフプラス)」は、企業向けクラウド型WAFサービスです。日本・韓国・米国で特許を取得した論理演算検知エンジンを搭載したWAFはもちろん、DDoS攻撃、SSL証明書、脅威IP遮断、悪性ボット遮断サービスまで備えており、これひとつで多様化するサイバー攻撃から企業のWebシステムを保護します。また、マネージドサービス付きで、社内にセキュリティの専門家がいなくても手軽に運用・導入が可能です。

SiteLockとCloudbricによるWebサイト/Webサーバーの多層防御

SiteLockとCloudbricによるWebサイト/Webサーバーの多層防御

SiteLockとCloudbric WAF+はどちらもWebサイトのセキュリティを強化するためのサービスです。
SiteLockは、マルウェア検知・駆除、脆弱性診断、不正改ざん検知、SSL監視など、Webサイトの安全性を包括的に監視・診断・復旧するクラウドサービスです。
一方、Cloudbric WAF+は、WAF(Web Application Firewall)を中心に、Webサイトを様々な攻撃から保護するサービスを提供しています。

SiteLock

主な機能:

  • マルウェアの検知と自動駆除
  • 各種脆弱性診断 (WordPress対応、XSS、SQLインジェクションなど)
  • 不正改ざん検知
  • SSL監視
  • 安全シールの表示

特徴:

  • クラウドベースで手軽に導入可能
  • Webサイトの安全性を日々監視し、事故発生時に迅速な復旧を支援
  • 豊富な診断メニューで、様々な脅威に対応
  • コントロールパネルで診断結果を管理・閲覧

Cloudbric WAF+

主な機能:

  • WAF (Web Application Firewall) によるWebアプリケーション保護
  • 脅威インテリジェンスに基づいた攻撃遮断
  • AI技術を活用した危険度スコアリングによる脅威IPの遮断

特徴:

  • 企業向けに特化したWebセキュリティ対策
  • WAF、脅威インテリジェンス、AI技術を組み合わせた包括的な保護
  • 社内にセキュリティ専門家がいなくても手軽に運用可能

SiteLockとCloudbric WAF+は、それぞれ異なるアプローチでWebサイトのセキュリティを強化します。SiteLockは、Webサイトの脆弱性診断やマルウェア対策に重点を置いており、Cloudbric WAF+は、WAFを中心にWebアプリケーションを保護する機能を提供しています。どちらのサービスも、Webサイトの安全性を高める上で有効なソリューションです。

多層防御と多重防御との違い

多層防御とは:

多層防御とは、複数のセキュリティ対策を組み合わせ、システムを多層的に防御する手法のことです。入口対策、内部対策、出口対策など、様々なレイヤーでセキュリティ対策を施すことで、単一の対策では防ぎきれない攻撃にも対応できます。

多重防御とは:

多重防御は、特定の領域に同じ種類のセキュリティ対策を複数設置する考え方です。例えば、入口対策として複数のウイルス対策ソフトを導入するなど、同一の脅威に対して複数の防御線を設けることで、セキュリティ強度を高めます。

【終了】Webサイトのセキュリティリスクを確認する簡単チェックリスト(キャンペーン実施中)

Webサイトのセキュリティリスクを確認する簡単チェックリスト(キャンペーン実施中)
01外部に公開されているWebサイトやWebサーバーがある企業のコーポレートサイト、顧客向けサービスポータルサイト等々はい・いいえ
02現在Webサイトへの不正アクセス状況を可視化したり、認識できていない状況がモニタリングできるツールや月次レポート作成等なく判断できないはい・いいえ
03会員登録、ログイン等個人情報を入力するページがあるECサイト、メンバー専用サイト、個人情報を収集し管理しているサイトはい・いいえ
04外部システムやAPIと連携している、または取引先とシステム上で取引をしているEDIシステム上取引、SaaS型サービスを提供するプロバイダー等々はい・いいえ
05WordPress等CMS管理者を含む特定の権限者がアクセスするWebページがある/admin, /cms等の管理者専用のページがあるはい・いいえ
06特定の国やIPからの不正アクセスが増加していることを何となく認識している海外からの不正アクセスやBotのような繰り返し自動化されたツールからのアクセスがあるはい・いいえ
07DoSやDDoS攻撃を受けたことがある、またはその対策に悩んでいる集中したアクセスによってWebサイトがつながりにくくなった、ダウンした等々はい・いいえ
08お問い合わせページ等を設けているWebサイト上に連絡可能な個人情報と本文を入力し送信するお問い合わせページがあるはい・いいえ
09WebサイトやWebサービスが遅延や停止するとビジネス上影響があるWebサービスの不具合により売上に影響を与えるB to B、またはB to Cビジネスをしているはい・いいえ
10現在Webセキュリティ対策をしていない、またはしているが把握されず不安であるWebサイトやWebサーバのセキュリティ対策の現状を把握しておらず、相談してみたいはい・いいえ

一つでも当てはまる項目がある場合は、是非ご連絡ください。

キャンペーン概要
────────────────────────
■ 申込期間:2025年6月1日~2025年12月25日
■ 対象:Cloudbric WAF+ を新規導入されるお客様
■ 主な特典:
・1か月間の無償トライアル
・専門家によるセキュリティコンサルティングサービス
・その他(詳細はお問い合わせください)
────────────────────────

※ ご注意事項

  1. 本キャンペーンは、申込期間内に正式に年間契約を締結いただくことを前提としております。
  2. トライアルのご利用は1 社様につき1 FQDNのみ可能となります。
  3. 申込期間内にご契約いただければ、ご希望のスケジュールにあわせてトライアルを開始いただけます。
  4. ご利用状況( 転送量やピークトラフィックの変動等) により、プラン変更の可能性がございます。

■「Cloudbric WAF+」について

「Cloudbric WAF+(クラウドブリック・ワフプラス)」は、企業向けクラウド型WAFサービスです。日本・韓国・米国で特許を取得した論理演算検知エンジンを搭載したWAFはもちろん、DDoS攻撃、SSL証明書、脅威IP遮断、悪性ボット遮断サービスまで備えており、これひとつで多様化するサイバー攻撃から企業のWebシステムを保護します。また、マネージドサービス付きで、社内にセキュリティの専門家がいなくても手軽に運用・導入が可能です。

Webアプリケーションファイアウォール(WAF)を導入すべき業種トップ10(2025年2月版)

Webアプリケーションファイアウォール(WAF)を導入すべき業種トップ10(2025年2月版)

Webアプリケーションファイアウォール(WAF)とは

Webアプリケーションファイアウォール(WAF)は、WebサイトやWebアプリケーションに対する攻撃を検知・防御するセキュリティ機能です。通常のファイアウォールがネットワーク層の通信制御を行うのに対し、WAFはHTTP/HTTPSの通信内容を解析し、不正リクエストを遮断します。代表的な攻撃として、SQLインジェクション、クロスサイトスクリプティング(XSS)、OSコマンドインジェクション、ディレクトリトラバーサルなどがあります。
WAFは、攻撃パターンを基にしたシグネチャ型、挙動を判断するヒューリスティック型、AIによる異常検知型など複数の方式を組み合わせて防御を行います。また、Webサーバーの前段に配置されることで、アプリケーション本体への負荷軽減にも寄与します。クラウド型・アプライアンス型・ソフトウェア型など形態も多様で、導入の容易さや運用コスト、精度の高さから多くの企業で普及が進んでいます。

WAFの重要性が近年さらに増している理由

近年、WAFの重要性は急速に高まっています。その背景として、まずサイバー攻撃の高度化・自動化があります。攻撃ツールの普及により、中小企業や個人向けサイトを含む「無差別攻撃」が急増し、Webアプリケーションの脆弱性を狙った攻撃は常時発生しています。また、WebサービスやAPIを活用したシステム構築が一般化し、攻撃対象となるエンドポイントが増加したことも要因です。加えて、クラウド化によりインフラ保護はクラウド事業者が担う一方、アプリケーション層のセキュリティは利用企業の責任範囲となるため、WAFの導入は必須となりつつあります。さらに、情報漏洩事件の増加や個人情報保護法の強化により、セキュリティ対策の不備は企業の信頼失墜につながるため、リスクマネジメントの観点からもWAFの重要性が高まっています。このように、技術的・制度的両面の変化により、WAFは現代のWebサービス運営において欠かせない防御基盤となっています。

Webアプリケーションファイアウォール(WAF)を導入すべき業種トップ10(2025年2月版)

1位:金融業界(銀行・証券・保険)

理由:

  • クレジットカード情報、口座情報を狙うサイバー攻撃が頻発
  • 標的型攻撃やフィッシング詐欺による被害リスクが高い
  • PCI DSS(カード情報保護規格)に準拠するためにもWAFは必須

主な攻撃例: SQLインジェクション, XSS, DDoS

2位:ECサイト・オンラインショップ

理由:

  • クレジットカード決済や個人情報を扱い、データ漏洩の危険がある
  • 不正注文、クレジットカード詐欺、BOT攻撃に狙われやすい

主な攻撃例: SQLインジェクション, CSRF, クレデンシャルスタッフィング攻撃(Credential Stuffing)

3位:医療機関(病院・クリニック・医療SaaS)

理由:

  • 電子カルテ(EHR(電子健康記録)/EMR(電子医療記録)/PHR(個人健康記録))やオンライン資格確認など患者情報の流出リスク
  • ランサムウェアやDDoS攻撃による業務停止が命にかかわる問題となり致命的

主な攻撃例: ランサムウェア, API攻撃, データ漏洩

4位:政府・自治体・公共機関

理由:

  • 国家レベルのサイバー攻撃(APT)のターゲットになりやすい
  • 行政サービスを提供するウェブシステムの停止は社会的影響が大きい

主な攻撃例: Webサイト改ざん, DDoS, APT攻撃(Advanced Persistent Threat)

5位:IT・SaaS企業(クラウドサービス提供者)

理由:

  • クラウド環境で複数の企業やユーザーのデータを扱うため、脆弱性の影響が大きい
  • APIエンドポイントを狙った攻撃が増加

主な攻撃例: API Abuse, BOLA(Broken Object Level Authorization)

6位:教育機関(大学・研究機関・オンライン教育)

理由:

  • 学生・教職員の個人情報を守る必要がある
  • 研究データ・知的財産の流出リスクが高い

主な攻撃例: Webサイト改ざん, フィッシング, データ窃取

7位:メディア・エンターテイメント(ニュースサイト・動画配信)

理由:

  • フェイクニュースの拡散やサイト改ざんによる社会的影響とリスク
  • DDoS攻撃によるサービス停止の影響が大きい

主な攻撃例: Webスクレイピング, DDoS, サイト改ざん

8位:製造業(スマートファクトリー・IoT関連)

理由:

  • 産業用IoT(IIoT)の普及でサイバー攻撃が急増
  • 競争優位性を守るための知的財産保護が必要

主な攻撃例: API攻撃, サプライチェーン攻撃

9位:通信業界(ISP・クラウド・データセンター)

理由:

  • 大規模なインフラを運営しているため、一度攻撃されると被害が甚大
  • ユーザーのプライバシーデータを大量に扱う

主な攻撃例: DDoS, DNS攻撃, API攻撃

10位:ゲーム業界(オンラインゲーム・eスポーツ)

理由:

  • DDoS攻撃によるサーバーダウンが頻発
  • アカウント乗っ取りによる不正取引・詐欺が発生

主な攻撃例: DDoS, Credential Stuffing, Bot攻撃

まとめ:WAFが必須な理由

✔ 攻撃の自動化が進んでおり、無防備なサイトは簡単に狙われる
✔ APIセキュリティが新たな脆弱ポイントになっている
✔ ゼロデイ攻撃や最新の脅威に対応できるWAFが求められる

どの業種でも「データを守ること」がビジネス継続(IT-BCP)の鍵。
WAFはその最前線の防衛手段として必須のサイバーセキュリティです。

WAF導入で得られる効果

  • Cloudbricはクラウドベースで提供されるため、企業側での複雑な手続きが必要なく、DNS情報の変更だけでWAFサービスが利用できます。
  • 従来のシグネチャーの更新作業が不要です。当社開発のロジックベースの検知エンジンを搭載し、新種・亜種の攻撃パターンにも包括的に対応できる高精度のセキュリティを提供します。
  • ユーザ別に独立したサービス環境を構築し、カスタマイズされたセキュリティポリシーにより運用することができます。
  • Cloudbricは全方位型のWebセキュリティ対策を実現します。Cloudbricを導入することで、追加料金なくDDoS対策及びSSL証明書をすべて利用できます。

環境と要件にあわせて選べるWAF形態

Cloudbric WAF+(クラウド型WAF クラウドブリック)およびCloudbric WMS for AWSは、それぞれペンタセキュリティ株式会社のクラウドサービス型(SaaS型)とAmazon AWSのWAFサービスに特化した運用サービスの名称です。
弊社では、お客様の環境と要件にあわせたWAFをご案内しております。

【DDoS攻撃】2024年年末から2025年年始に相次ぐサイバー攻撃 46の組織が標的に

Emission Logo

2024年12月末から新年2025年1月にかけ、「DDoS(ディードス)攻撃」を原因とするトラブルが相次いでいます。

セキュリティー会社が分析したところ、国内の航空会社や金融機関などあわせて46の組織が攻撃の標的となっていたことが分かりました。(トレンドマイクロ社2025年年始の情報)

DDoS攻撃は「Distributed Denial-of-Service(分散型サービス拒否)」攻撃の略で、特定のサーバやサービス、またはネットワークに対して大量のインターネットトラフィックを送り込むことで、正常なトラフィックを妨害し、サービスを利用できなくする攻撃のことです。

DDoS攻撃者の目的は、単なるいたずらや、競合企業や個人への嫌がらせや妨害、政治的な意見表明や社会問題への抗議などさまざまですが、そのいずれもがターゲットサイトのサーバをダウンさせ、ユーザーのアクセスを遮断することです。
これにより、被害に遭った企業は大きな損失が生じます。

例えば、競合他社が市場シェアを獲得するために利用したり、政治的な目的を達成するために政府機関のWebサイトを攻撃するケースがあります。

また、DDoS攻撃はオンラインセキュリティに深刻な問題を引き起こすことがあるため、個人情報やクレジットカード情報、財務情報を盗むために用いられるケースも想定されます。

▼ 2024年末から2025年始にDDoS攻撃を受けたと見られる主な企業の情報
障害発生日企業名主な被害情報/障害情報
2024年12月26日日本航空(JAL)社内外をつなぐネットワーク機器で障害が発生、社外システムと通信しているシステムで不具合が発生
自動チェックイン機が停止
2024年12月26日三菱UFJ銀行「三菱UFJダイレクト」「BizSTATION」「COMSUITE Portal」でログインが不安定な事象が発生
生体認証(顔認証、指紋認証)に使用するシステムの利用が不安定に
2024年12月29日
2025年01月07日
りそな銀行
関西みらい銀行
埼玉りそな銀行
みなと銀行
「マイゲート」「りそなグループアプリ」がつながりにくい事象が発生
2024年12月31日みずほ銀行「みずほダイレクト」「かんたん残高照会」が断続的につながりにくい事象が発生
2025年01月02日NTTドコモ「gooサービス」、ドコモの「dメニュー」が利用しにくい事象が発生
2025年01月05日
2025年01月09日
日本気象協会天気予報専門メディア「tenki.jp」のWeb版が利用しにくい事象が発生
2025年01月06日
2025年01月08日
三井住友カード「Vpass(Web・アプリ)」がつながりにくい事象が発生

2025年は企業規模の大小にかかわらず、Webサービス等の接続障害を引き起こし、サーバー上の情報を盗み出そうとするDDoS攻撃の増加が予想されます。
大企業のみならず、中小企業にもIT-BCPの観点からのWAF(Web Application Firewall)導入が望まれます。

[PDF] DDoS 攻撃への対策について(注意喚起)
2025年2月4日
内閣サイバーセキュリティセンター
https://www.nisc.go.jp/pdf/news/press/20250204_ddos.pdf

WAF(Web Application Firewall)導入は弊社までご相談ください。

【終了】Cloudbricプロモーション二種開始のお知らせ

Blog_4454_Cloudbric-Promotion_1200x600

情報セキュリティ企業のペンタセキュリティ株式会社(本社:韓国ソウル、日本法人代表取締役社長:陳 貞喜、以下ペンタセキュリティ)の後援により、「Cloudbric WAF+」および「Cloudbric WMS for AWS」に関連するプロモーション二種を開始することをお知らせします。

【1】AWS Activate Startup Program

対象サービスCloudbric WAF+ および Cloudbric WMS for AWS
提供AWSで最大2年間利用可能な$5,000(US)のAWSクレジットを提供
 ※本日現在のレートでおよそ77万円
Office Hour(技術サポート)
 AWS Solution Architectとのミーティングによる技術支援
AWS Activateコンソール
 パーソナライズされたコンテンツや限定オファー
適用条件1.設立10年以内の企業であること
2.資金調達シリーズA以前であること
3.機能している会社ホームページを保有していること
注意事項既にAWS Activate特典を受けたことのある企業の場合、以前に受け取ったクレジットとの差額が提供されます
お申し込み方法・手順1.弊社へお申し込みください。お問い合わせ内容に「AWS Activate Startup Program」の旨、ご記入のうえ送信してください
2.ペンタセキュリティの担当部門から、「組織ID登録ガイド」が届きます
3.AWS Activateポータルにログインし、ペンタセキュリティから送られた組織IDを入力し、申請書を提出します
4.AWS ActivateチームからウェルカムEメールが届きます(AWSアカウントにクレジットが追加されたことが記載)
AWS WAFレディプログラムローンチパートナー

【2】Boost Up Promotion

対象サービスCloudbric WMS for AWS
提供6ヶ月間無償利用
※~月間500万リクエスト超過時は別途費用が請求されます
※導入事例インタビューをお願いいたします
提供目的公益性のあるユーザーやスタートアップ/ベンチャー企業等を対象にAWSインフラ上で⾼度なセキュリティ体験を提案
脅威を可視化し、サイバーリスクを認知していただき、サイバーセキュリティに投資していただくため
適用条件AWS JapanおよびKoreaのスタートアップ関連チームにて対象とする顧客であること
大学、研究機関、教育関連団体等の教育系ユーザー
社会インフラ、医療、公共系ユーザーなど
適用ユーザー数100ユーザーに達するまで
実施期間(1st Round)〜2024年12月31日まで
お申し込み方法弊社へお申し込みください。お問い合わせ内容に「Boost Up Promotion」の旨、ご記入のうえ送信してください

■「Cloudbric WAF+」について

「Cloudbric WAF+(クラウドブリック・ワフプラス)」は、企業向けクラウド型WAFサービスです。日本・韓国・米国で特許を取得した論理演算検知エンジンを搭載したWAFはもちろん、DDoS攻撃、SSL証明書、脅威IP遮断、悪性ボット遮断サービスまで備えており、これひとつで多様化するサイバー攻撃から企業のWebシステムを保護します。また、マネージドサービス付きで、社内にセキュリティの専門家がいなくても手軽に運用・導入が可能です。

■「Cloudbric WMS for AWS」について

「Cloudbric WMS for AWS(クラウドブリック・ダブリューエムエス)」は、AWS WAFに特化した運用サービスです。高度な攻撃検知力、適切なルール作成と反映、新規脆弱性や誤検知の対応など、AWS WAFの導入から運用までをセキュリティエキスパートがサポートします。24時間365日のモニタリングとサポート体制も完備しており、 専門知識やリソースがない企業のWAF運用を支援します。また、Cloudbricは「AWS WAF レディプログラム」のローンチ パートナーに認定されています。