SingleID、Microsoft Entra IDとのSCIM連携を提供開始

SingleID、Microsoft Entra IDとのSCIM連携を提供開始

— NPS不要のWi-Fi/VPN認証クラウド基盤を実現 —

クラウド認証サービス「SingleID」を提供する株式会社SingleID(本社:東京都中央区、代表取締役CEO:石川 貴章、以下「SingleID」)は、Microsoft Entra ID(旧Azure Active Directory)とのSCIM連携機能を正式リリースしたことをお知らせします。

本機能により、Microsoft Entra IDで管理するユーザー・グループ情報をSingleIDへ自動同期し、Wi-FiやVPN認証をオンプレミス認証サーバー不要でクラウド運用できるようになります。
これにより、従来必要だったNPSなどのオンプレミス認証インフラ運用を削減し、企業のゼロトラスト対応と情報システム部門の運用負荷軽減を支援します。

背景

背景

多くの企業では、Microsoft Entra IDへの移行によってユーザー管理のクラウド化が進む一方、Wi-FiやVPN認証では依然としてNPS(Network Policy Server)や証明書配布サーバー(NDES)などのオンプレミス環境が必要とされていました。
その結果、

  • ID管理はクラウド
  • ネットワーク認証はオンプレミス

という分断された構成が残り、サーバー維持管理や証明書運用、障害対応などが情報システム部門の負担となっていました。
SingleIDは、この課題を解決するため、Entra IDと連携したクラウド型RADIUS認証基盤を提供します。

SingleID SCIM連携の概要

SingleID SCIM連携の概要

SingleIDのSCIM連携機能により、Entra IDで管理されるユーザー・グループ情報を自動同期できます。
認証基盤には、SingleIDクラウドRADIUSおよびプライベートPKIを利用し、オンプレミス認証サーバーを必要としない構成を実現します。
また、Microsoft Intuneと連携したSCEP証明書プロファイルにより、Windows、macOS、iOS/iPadOS、Androidデバイスへ証明書を自動配布できます。
これにより、EAP-TLSベースの安全なWi-Fi認証を、クラウドネイティブな構成で運用可能になります。

主な特長

SingleIDの4つの特長
  1. Entra IDとのSCIM連携による自動同期
    Entra IDで追加・変更・削除されたユーザー・グループ情報をSingleIDへ自動反映します。これにより、入社・異動・退職時のアカウント運用を効率化し、二重管理を削減します。
  2. NPS不要のクラウドRADIUS認証
    SingleIDクラウドRADIUSは、EAP-TLS、PEAP、EAP-TTLSなど複数の認証方式に対応しています。オンプレミスのNPSサーバーを必要とせず、Wi-Fi・VPN認証をクラウド上で提供します。
  3. Intune連携による証明書自動配布
    SingleIDのプライベートPKIは、Microsoft IntuneのSCEP証明書プロファイルと連携します。これにより、証明書発行を自動化し、端末への手動設定を不要にします。
  4. ゼロトラストに対応したアクセス制御
    ユーザーやデバイス単位でアクセス制御を行い、ダイナミックVLANにも対応します。
    証明書ベース認証により、不正端末や認証情報漏えいリスクを低減し、ゼロトラストネットワーク構成を支援します。

導入メリット

導入メリット
  • オンプレミス認証サーバー運用の削減
    NPSやNDESなどのWindows Server運用を削減し、認証基盤のクラウド化を推進します。
  • 情報システム部門の負荷軽減
    証明書配布やアカウント同期を自動化することで、Wi-Fi接続設定や認証関連問い合わせを削減します。
  • セキュリティ強化
    IDと証明書を組み合わせた認証により、安全なネットワークアクセス制御を実現します。

提供開始日

本機能は、2026年6月8日より提供開始予定です。Microsoft Entra ID P1/P2環境に対応し、SingleIDの標準機能として利用可能です。

今後の展望

SingleIDは、企業のクラウドシフトとゼロトラストセキュリティを支援する認証基盤として、今後も多様なセキュリティサービスやエンドポイント管理製品との連携を強化してまいります。

また、ID管理・証明書管理・ネットワーク認証を単一クラウド基盤で提供することで、企業の認証インフラ運用負荷の削減とセキュリティ強化の両立を目指します。

SingleIDについて

SingleIDは、クラウドベースの統合ID・ネットワーク認証基盤です。Microsoft Entra IDやIntuneをはじめとするクラウドサービスと連携し、Wi-Fi・VPN認証、クラウドRADIUS、証明書認証、多要素認証などを統合的に提供します。

既存のネットワーク機器を活用しながら、オンプレミス認証サーバーに依存しないクラウドネイティブな認証環境を実現し、企業のゼロトラスト対応と運用負荷削減を支援します。

ミッション:「安全でシンプルな認証をすべての組織へ」

SingleIDは、シンプルで使いやすいインターフェースと高度なセキュリティ機能により、あらゆる規模の組織に最適な認証環境を提供いたします。

ヤマハルーター×SingleIDで実現する「安全なリモートアクセスVPN」ウェビナー全編公開

ヤマハルーター×SingleIDで実現する「安全なリモートアクセスVPN」ウェビナー全編公開

ヤマハ株式会社主催でオンライン開催されたウェビナーのアーカイブ動画がYouTubeで公開されています。当日参加できなかった方や、設定の具体的な流れを繰り返し確認したい方も、いつでも視聴いただけます。

ウェビナー開催概要(アーカイブ公開中)

タイトル【事例公開】ヤマハルーター×外部認証で実現。ユーザー企業に聞く、安全なリモートアクセスVPNの導入と運用
開催日時2026年1月29日(木) ※現在アーカイブ配信中
主催ヤマハ株式会社
登壇者ヤマハ株式会社:馬場 大介 氏
株式会社SingleID:石川 貴章 氏
株式会社レスキューナウ:田坂 氏

ウェビナーのポイント

脱SSL VPNの推奨脆弱性のリスクが高いSSL VPNから、よりセキュアなIPsec VPNへの移行が急務であること。
認証の「外出し」ルーター単体では難しい多要素認証やユーザー管理を、クラウド型RADIUS(SingleID)へ分離する合理性。
情シスの負担軽減専門エンジニアでなくても運用でき、パスワードリセットのセルフサービス化など現場の属人化を防ぐ具体策。
実例の説得力防災インフラを担うレスキューナウ社が、ルーター設定の複雑さやコンフィグ管理の課題をどう解決したか。

タイムスケジュール

[00:01]オープニング・登壇者紹介
[00:39]VPNインシデントの現状とIPsec方式の重要性
[01:49]ヤマハルーター×外部認証(RADIUS)連携のメリット
[04:24]サプライチェーンを狙う攻撃と「セキュリティ対策評価制度」
[11:12]SingleIDによる多要素認証の仕組みと導入ステップ
[14:10]【導入事例】レスキューナウ:防災情報を支えるインフラ強化の背景
[15:55]運用課題:コンフィグ管理の限界と属人化の解消プロセス
[19:53]なぜSingleIDを選んだのか?費用対効果と使い勝手の検証
[25:06]まとめ:ヤマハルーターを活かした“令和仕様”の認証へ

SCS評価制度とは?2026年度開始予定の「サプライチェーンセキュリティ対策」に今から備える(2026年5月版)

SCS評価制度とは?2026年度開始予定の「サプライチェーンセキュリティ対策」に今から備える(2026年5月版)

近年、サイバー攻撃は「大企業だけの問題」ではなくなっています。
特に増加しているのが、取引先企業や委託先企業を踏み台にする「サプライチェーン攻撃」です。

こうした背景から、経済産業省および内閣官房は、企業間取引におけるセキュリティ対策状況を可視化する新制度として、「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」の整備を進めています。

中小企業を含む多くの企業に関係する制度となるため、今後は「セキュリティ対策ができていること」が、取引継続や新規案件獲得の前提条件になる可能性があります。


動画で見てみる:SCS評価制度とは?(7分48秒)


SCS評価制度とは?

SCS評価制度は、企業のサイバーセキュリティ対策状況を一定基準で評価・可視化する制度です。

発注企業が委託先企業へ求めるセキュリティ水準を明確化し、サプライチェーン全体の安全性向上を目的としています。

制度では、企業の対策状況を段階的に評価する仕組みが検討されています。


想定されている評価レベル

★3(基礎レベル)

すべての企業に求められる最低限のセキュリティ対策レベル。

  • 基本的なシステム防御
  • ID・パスワード管理
  • ウイルス対策
  • 更新管理
  • バックアップ
  • 社内ルール整備

などが中心となります。
自己評価をベースに、専門家確認付きでの運用が想定されています。

★4(標準レベル)

より高度なセキュリティガバナンスや監視体制を求めるレベル。

  • 組織的なセキュリティ運用
  • インシデント対応
  • ログ監視
  • 取引先管理
  • 多層防御
  • リスク評価

などが含まれる予定です。
第三者評価機関による審査が想定されています。

★5(最高レベル)

現在、内容などの検討が行われている最高レベル。
詳細は現在未決定です。


「まだ先の話」ではありません

制度開始は2026年度末頃が予定されていますが、すでに大企業や官公庁関連では、

  • 「取引先のセキュリティ状況確認」
  • 「セキュリティチェックシート提出」
  • 「MFA必須化」
  • 「EDR導入要請」

などが始まっています。

つまり、SCS評価制度は突然始まる新制度ではなく、すでに進んでいる“取引条件の変化”を制度化する流れとも言えます。
経済産業省も、「評価を取得していないと即取引停止になる制度ではない」と説明していますが、取引上の重要指標になる可能性は十分にあります。


今からできるSCS評価制度対策

① 現状把握を行う

まず重要なのは、「自社が今どこまで対策できているか」を把握することです。
特に以下は優先度が高い項目です。

  • WindowsやUTMの更新管理
  • VPNやリモートアクセスの安全性
  • MFA(多要素認証)
  • バックアップ
  • NASやサーバーのアクセス制御
  • Microsoft 365 のセキュリティ設定
  • 社内Wi-Fiの暗号化
  • アカウント棚卸し

② “属人的運用”を減らす

中小企業では、

  • 「担当者しか設定を知らない」
  • 「退職した社員のアカウントが残っている」
  • 「管理台帳が存在しない」

といった状態も少なくありません。
SCS評価制度では、“運用できていること”も重要になります。
そのため、

  • 手順書
  • 管理台帳
  • インシデント時対応フロー

などの整備も重要です。

③ 外部公開機器を見直す

サプライチェーン攻撃では、

  • VPN
  • NAS
  • リモートデスクトップ
  • 古いUTM(適切にファームウェアアップデート管理されていないUTM)

などが侵入口になるケースが多くあります。
特に、

  • サポート終了機器
  • 古いSSL-VPN
  • 初期設定のままの機器

は非常に危険です。

④ 「検知」と「監視」を導入する

従来の「侵入防止」だけではなく、「侵入された後に気付けるか」が重要になっています。
そのため、

  • EDR
  • SOCサービス
  • クラウド監視
  • ログ分析
  • Microsoft 365監査

などの導入検討も重要です。


Emission株式会社が支援できること

弊社では、ネットワーク・クラウド・UTM・ゼロトラスト・Microsoft 365・監視運用など、多面的なITインフラ支援を行っています。

SCS評価制度に向けて、以下のような支援が可能です。

  • 現状セキュリティ診断
  • UTM/FW見直し
  • VPN・リモートアクセス最適化
  • Microsoft 365 セキュリティ強化
  • ID管理・MFA導入
  • EDR導入支援
  • ログ監視・SOC連携
  • IT-BCP対策
  • 中小企業向け段階的改善提案

「何から始めれば良いかわからない」という段階でも問題ありません。


まとめ

SCS評価制度は、単なる“新しい認証制度”ではありません。
これからの企業取引において、「最低限のセキュリティ対策を実施していること」を可視化するための仕組みです。

そして重要なのは、制度開始を待ってから動くのではなく、

  • 現状把握
  • 基本対策
  • 運用整備
  • 継続改善

を今から始めることです。

特に中小企業では、「完璧」を目指すよりも、“止まらないこと”と“攻撃に気付けること”が重要です。今後、SCS評価制度対応は「情報システム部門だけの課題」ではなく、企業経営そのものに関わるテーマになっていくと考えられます。

まずはお気軽にご相談ください

ランサムウェア時代の企業防衛戦略

ランサムウェア時代の企業防衛戦略

UTMとSASEが切り拓く、次世代ネットワークセキュリティの潮流

近年、企業を取り巻くサイバー脅威は急速に進化しています。特に注目すべきは「ランサムウェア」と「チェーンストア攻撃」です。ランサムウェアは業種や企業規模を問わず被害を拡大し、重要データを暗号化して身代金を要求する攻撃として深刻化しています。一方、チェーンストア攻撃は、多拠点展開する企業のネットワーク構造を狙い、本部や店舗間の接続を足がかりに被害を連鎖させる手法として警戒が高まっています。

こうした脅威に対抗するためには、単一のセキュリティ製品だけでは不十分です。ネットワーク・端末・ID・クラウド・Webアプリケーションまでを包括的に守る「多層防御」が、現代の標準となりつつあります。


VPNだけでは守れない時代へ ─ ゼロトラストの必要性

従来、リモートワーク環境ではVPNが主流でした。しかしVPNは「接続後の信頼」を前提とする設計であり、認証情報の漏えいや端末感染があった場合、内部ネットワーク全体が危険にさらされる可能性があります。

この課題を解決する概念として注目されているのが「ゼロトラスト」です。
ゼロトラストは「何も信頼しない」を前提に、すべてのアクセスを都度検証し、必要最小限の権限のみを付与する考え方です。

その実現基盤として注目されるのが SASE(Secure Access Service Edge) です。
SASEはネットワーク機能とセキュリティ機能をクラウド上で統合し、場所を問わず安全なアクセスを提供します。

たとえば Check Point Harmony SASE は、ゼロトラストアクセス制御を実現し、VPN依存からの脱却を支援するソリューションです。

また、ゼロトラストの要となるID管理には SingleID(IDaaS) を活用することで、認証強化とアクセス制御を効率的に実現できます。


UTMの再評価 ─ 境界防御の価値は消えていない

「ゼロトラストの時代にUTMは不要なのか?」という議論がありますが、結論から言えばそれは誤りです。

UTM(統合脅威管理)は、ファイアウォール、IPS、アンチウイルス、Webフィルタリングなどを一元管理できるネットワーク防御の基盤です。特に拠点間通信や社内LAN環境においては、依然として極めて重要な役割を担います。

たとえば、
WatchGuard UTMCheck Point UTM は、ランサムウェアの侵入経路を遮断し、未知の脅威にも対応する高度な保護機能を備えています。


ラテラルムーブメントを防ぐ、次世代ネットワークセキュリティへ

VPN依存からゼロトラストへ。
そして、侵入後の ラテラルムーブメント(内部横展開) を許さない設計へ。

企業を狙う最新のサイバー攻撃は、単なる侵入だけで終わりません。
一度内部へ侵入したサイバー攻撃者は、ネットワークの脆弱な部分から内部に侵入した後、ネットワーク内を他の端末やサーバーへ水平方向に移動しながら権限を拡大し、重要システムへと被害範囲(感染)を拡大しようとします。これが「ラテラルムーブメント(Lateral Movement)」です。

ランサムウェアやチェーンストア攻撃では、この横展開が被害拡大の鍵となります。
だからこそ今、求められているのは 侵入を防ぐ対策だけでなく、侵入後の移動を阻止する多層防御 です。

SubGate / SubGate AP は、内部ネットワークのアクセス制御を細分化し、チェーンストア攻撃の横展開リスクを抑える有効な選択肢です。

UTMによる境界防御、SASEによるゼロトラストアクセス、そしてセキュリティスイッチによる内部セグメント制御。
これらを組み合わせることで、ラテラルムーブメントを封じ込める次世代セキュリティが実現します。


Web・クラウド・端末も守る“統合型セキュリティ”へ

攻撃者はネットワーク境界だけでなく、Webサイト、クラウド環境、エンドポイント端末にも侵入を試みます。そのため、包括的なセキュリティ対策が不可欠です。

Webサイト・クラウド防御

エンドポイント防御(EDR / アンチウイルス)

モバイル・メール保護

バックアップ・資産管理


2026年のセキュリティトレンドは「組み合わせ最適化」

これからの企業防衛に必要なのは、「UTMかSASEか」という二択ではありません。
重要なのは、自社環境に応じて UTM・SASE・セキュリティスイッチ・EDR・WAF・バックアップ・ID管理を最適に組み合わせること です。

  • 社内ネットワークの防御 → UTM
  • リモートアクセスの安全化 → SASE
  • ラテラルムーブメントを防止 → セキュリティスイッチ
  • 認証強化 → IDaaS
  • 端末保護検知・対応 → EDR
  • Webサービス防御 → WAF
  • 事業継続 → バックアップ

この多層的な設計こそが、ランサムウェアやチェーンストア攻撃に対抗する最善策です。


まとめ

サイバー攻撃は日々進化し、企業の規模や業種を問わず標的になります。
VPN中心の時代からゼロトラストへ、単一製品から統合防御へ──。

今後のネットワークセキュリティは、「境界防御」と「クラウド型制御」を融合させる時代です。
UTMとSASEを軸に、自社に最適なセキュリティアーキテクチャを構築することが、企業競争力そのものを守ることにつながります。

Emission株式会社では、多様な製品群を通じて、お客様ごとの最適なセキュリティ設計を支援しています。
変化する脅威に備える第一歩として、自社の防御体制を今こそ見直してみてはいかがでしょうか。

PC Matic(アンチウイルスEDR)

PC Matic(アンチウイルスEDR ピーシーマチック)

アプリケーション・ホワイトリスティング方式を採用しており、信頼できるアプリケーションのみを実行許可することで、未知の脅威を効果的に防ぎます。また、PC Maticはゼロトラスト・アーキテクチャに準拠しており、政府や企業向けの高いセキュリティ基準を満たしています。使いやすさと高い防御力を兼ね備えたPC Maticは、安心して利用できるセキュリティソリューションです。

年度末の退職者増加に伴ううっかり対応漏れ防止

SingleID(IDentity as a Service シングルアイディー)

3月は、1年で最も退職者が増える時期です。
総務や人事も繁忙期のため、うっかり起こるのが『貸与品やアクセス権などの回収対応漏れ』です。

特に経営リスクとして警戒すべきはデジタル資産の『回収対応漏れ』です。
PCやスマホの返却は徹底していても、クラウドサービス(SaaS)のアカウント削除や、共有フォルダのアクセス権解除をうっかり忘れてしまいがちです。
放置すると、設定によっては退職後も外部からのアクセスが可能になるなど、情報漏えいの原因になりかねません。

物理的な「物品」とデジタルの「権限」、双方を確実に回収するために、自社用のチェックリストを作成して抜け漏れを防ぎましょう。
一般的なリスト以外にも対応が必要なもの・システムが無いか確認しておきましょう。

対応が必要な内容は各企業により異なりますし、更には社内で利用しているクラウドシステムが増えるなどした場合、対応が必要な「権限」が増えている場合があります。
一定期間が過ぎると内容を見直しし、対応に抜けが無いか繰り返し確認を実施しましょう。

「立つ鳥跡を濁さず」は、去る側のモラルだけでなく、送り出す側の堅実な管理体制があってこそ実現します。
抜け漏れがないよう、チェックリストを作成・活用してご対応ください。

まずは退職者から回収すべきものと停止すべき権限を整理、チェックリスト化してください

回収すべきものリスト … 一般的に有形であるため回収し忘れにくい

  • 身分証明書(社員証・IDカード・社章など)
  • 鍵・セキュリティカード(カードキー・入館証)
  • 業務用書類・データ
  • パソコン・携帯電話などのデジタルツール

停止・変更すべき権限リスト … 一般的に無形であるため停止・変更し忘れやすい

  • クラウドツールの権限変更
  • SNSアカウントのパスワード変更
  • 入館扉のパスワード変更
  • Wi-Fiのパスワード変更

最も忘れられやすく、危険を伴うWi-Fiのパスワード変更について、管理工数を減らす方法をわかりやすくご案内しています

「SingleID」が「ヤマハRTXシリーズ」の連携サービスとしてヤマハ社のテクニカルノーツで紹介されています

SingleID(IDentity as a Service シングルアイディー)

ヤマハRTXシリーズのリモートアクセスVPNをクラウドRADIUSと連携して利用する方法として、当社取り扱いIDaaS(IDentity as a Service)/IdPサービス「SingleID」を紹介する記事が掲載されました。

SSL-VPNの脆弱性が度々指摘されていますが、ヤマハRTXシリーズのリモートアクセスVPNをIPsecに切り替える際に導入いただくと認証も同時に強化することが可能です。

2026年に導入が予定されている「サプライチェーン強化に向けたセキュリティ対策評価制度」では認証への対策も求められているので、制度の開始前の準備にもSingleIDは最適です。

メーカー SingleID社のサイトでも、より詳しい記事が公開されているので併せて是非ご確認ください。

SSL-VPN置き換え:ヤマハIPsec接続時のユーザー認証について | ヤマハネットワークエンジニア会
https://yne.network.yamaha.com/view/post/0/2278197

クラウドRADIUSを利用した無線LAN認証 | ヤマハネットワークエンジニア会
https://yne.network.yamaha.com/view/post/0/1399539

YAMAHA RTX830の設定例一覧 – SingleID Document
https://pubdocs.singleid.jp/singleid-pocguide/yamaha_rtx/

YAMAHA SWX(SWX2310-10G)の設定例一覧 – SingleID Document
https://pubdocs.singleid.jp/singleid-pocguide/yamaha_rtx/

YAMAHA UTXの設定例一覧 – SingleID Document
https://pubdocs.singleid.jp/singleid-pocguide/yamaha_utx/

YAMAHA WLXの設定例一覧 – SingleID Document
https://pubdocs.singleid.jp/singleid-pocguide/yamaha_wlx/

IDaaSとSASEを連携させ、より強固なゼロトラスト環境を手間をかけずに構築し管理する

IDaaSとSASEを連携させ、より強固なゼロトラスト環境を手間をかけずに構築し管理する

企業のIT環境がクラウド化・リモート化する中、セキュリティ対策も大きく進化しています。従来の「境界防御」モデルでは対応しきれない脅威が増す今、「ゼロトラストセキュリティ」モデルが注目されています。

そのゼロトラストの実現において重要なのが、IDaaS(Identity as a Service)とSASE(Secure Access Service Edge)の連携です。
SingleIDCheck Point Harmony SASEの組み合わせによって、より強固で柔軟なセキュリティ基盤を構築することが可能になります。

IDaaS「SingleID」でアイデンティティを一元管理

SingleIDは、クラウド型IDaaSソリューションです。シングルサインオン(SSO)機能により、Microsoft 365 や Google Workspace、各種SaaSなど複数のクラウドサービスへ一度の認証でアクセス可能になります。

加えて、クラウドRADIUS、クラウドLDAPやプライベートPKIなど、アクセス制御を細かく設定できる点が大きな特長です。これにより、「正しいユーザーが正しい環境からアクセスしているか」を厳密に判定できるため、ゼロトラストの前提条件である「常に疑って検証する」という考え方を体現できます。

ネットワーク境界を守るCheck Point Harmony SASE

一方、Check Point Harmony SASEは、ユーザー・デバイス・場所を問わず、全通信をリアルタイムに脅威検査・制御・可視化するクラウド型ネットワークセキュリティサービスです。

SASEでは、SWG(Secure Web Gateway)、CASB(Cloud Access Security Broker)、ZTNA(Zero Trust Network Access)、SD-WANなどの機能を統合的に提供。ローカル環境とクラウドサービス間のトラフィックも安全に管理可能です。

Harmony SASEを利用することで、どこにいても企業ポリシーを反映したセキュアなネットワーク接続が実現します。

IDaaS × SASE = 真のゼロトラスト

単独でもそれぞれ高いセキュリティ効果を発揮するSingleIDHarmony SASEですが、これらを連携させることで、「アイデンティティ」と「ネットワーク」の両面からの多層的な保護が可能になります。

SASEは「SASEへの認証」はコントロールできますが、SASEより先にあるクラウドサービスやディレクトリへの認証を管理することはできません。

このため、認証情報を集中管理してクラウドサービスやディレクトリへの安全な認証を支援する「IDP(IDentity Provider)」が必要となります。

たとえば、

  • SingleIDでユーザー認証・アクセス制御
  • Harmony SASEで通信内容やアクセス先をリアルタイムに検査・制御

という形で、「誰が、どこから、何に、どのようにアクセスしているか」を完全に把握できます。

これにより、不審なログインや不正通信が発生した際も迅速に遮断・対応が可能になり、セキュリティインシデントのリスクを大幅に低減できます。

まとめ:中小企業こそIDaaSとSASEの連携を

ゼロトラストセキュリティは、大企業だけでなく中小企業にとっても極めて重要です。クラウドサービスを積極的に活用している企業ほど、IDとネットワークのセキュリティが脆弱になりやすいためです。

SingleIDCheck Point Harmony SASEを組み合わせれば、シンプルかつ効果的にゼロトラスト環境を構築することが可能です。

今こそ、アイデンティティとネットワークを一体で守る「次世代セキュリティ対策」に取り組みませんか?

SingleIDCheck Point Harmony SASEのご相談なら、ぜひお問い合わせください。

SingleIDでNextcloudへシングルサインオン連携

SingleIDでNextcloudへシングルサインオン連携

Nextcloudは、企業や個人が利用できるオープンソースソフトウェアのオンラインストレージおよびファイル共有ソフトウェアです。
自社サーバーにインストールしてオンプレミス環境で運用することも、レンタルサーバーやVPSにインストールしてクラウド環境で利用することも可能です。インストール方法はOSや環境によって異なりますが、Webブラウザからアクセスしたり、専用アプリケーションをインストールして使用します。DropboxやGoogle Driveのようなクラウドサービスと同様の機能に加え、プラグインによる機能拡張なども利用可能です。
自社サーバーにインストールして使用することで、データのセキュリティを確保し、独自のポリシーで運用できます。

DropboxやGoogle Drive、Nextcloudなどのサービスは物理的な距離を超えてデータを共有できる大変便利な仕組みです。

しかし、NextcloudをレンタルサーバーやVPSにインストールしてクラウド環境で利用する場合、データはインターネット上に存在し、ログイン情報の流出等のインシデント発生により会社の資産である大切なデータを漏えい等の危機に晒してしまうことになるため、管理上の課題が存在していました。

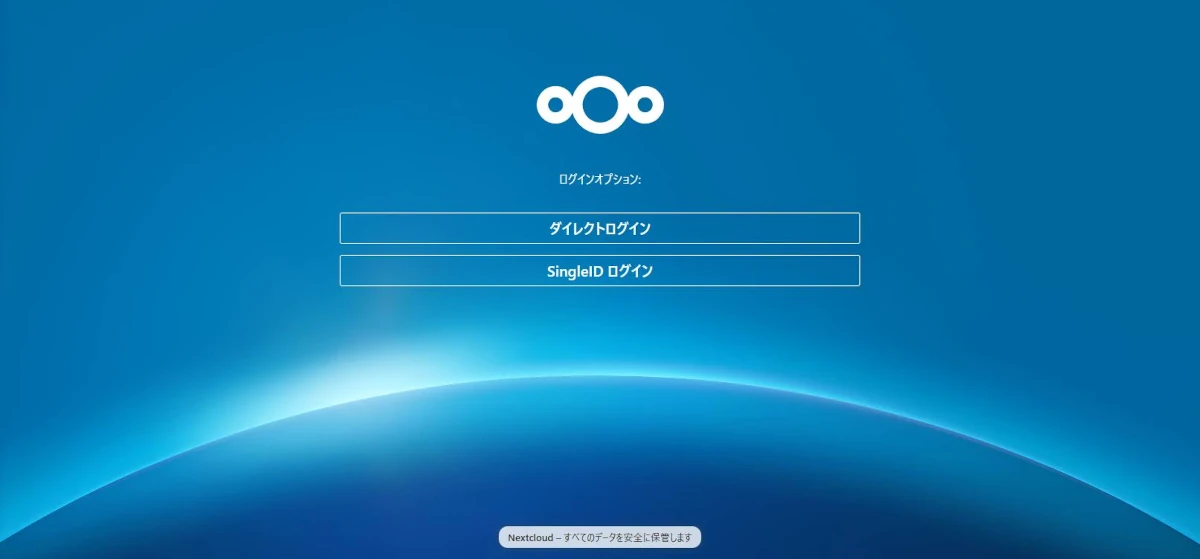
SingleIDをシングルサインオンプロバイダとして連携してあるNextcloudのログイン画面
図 SingleIDをシングルサインオンプロバイダとして連携してあるNextcloudのログイン画面

Nextcloudのシングルサインオン(SSO)は、セキュリティと利便性を両立させるための重要な機能です。SSOを導入することで、ユーザーは一度認証を行うだけで、複数のブラウザや端末からアクセスできるようになります。これにより、パスワードの使い回しを防ぎ、セキュリティリスクを軽減できます。

SingleIDのSAML認証とNextcloudを連携することにより、Nextcloudのユーザー自動生成(JITプロビジョニング)から、シングルサインオンまでを全て行えるため、ユーザーと管理者の利便性を損なうことなくセキュリティを飛躍的に向上させることができます。

また、ユーザー(利用者)が退職等によりNextcloudを利用しなくなる場合でも、SingleIDのユーザーを削除するだけでNextcloudにログインができなくなり、管理の手間もありません。

【2025年8月現在 弊社にて連携確認】
Nextcloud HUB(31.0.7)
SSOとSAML認証 プラグイン (SSO & SAML authentication) バージョン6.6.0

※さらにセキュリティを向上させるため、上に提示の図内「ダイレクトログイン」(通常のアカウントとパスワードによるログイン)ボタンを非表示にすることもできます。

参考(NextcloudとDropboxとの比較)

NextcloudとDropboxは、どちらもファイルの同期・共有を目的としたクラウドストレージソリューションですが、設計思想・運用方法・主なターゲット層が異なります。以下に両者のメリットデメリットを比較します。

メリット・デメリットNextcloudDropbox
導入形態セルフホストクラウドSaaS
コスト自己ホスティングで無料も可月額制(有料)
データの所有権自社保有Dropbox社管理
カスタマイズ性高い低い
導入難易度高い(サーバー構築)低い(登録だけ)
サポート体制有償オプションあり充実(有料プラン)
拡張性豊富なアプリで機能追加可限定的
特記※個人アカウント(無料)で運用されていた場合、データを取り戻せない等のトラブルが発生する場合があります

SingleIDのご相談なら、ぜひお問い合わせください。

SIngleIDとWatchGuardの連携でID・パスワード管理の簡素化を

SIngleIDとWatchGuardの連携でID・パスワード管理の簡素化を

現代のビジネス環境において、セキュアで効率的なネットワーク接続は不可欠です。多様なデバイスやシステムの利用が増えるにつれて、IDとパスワードが増える一方です。管理者は、ユーザーIDやパスワードの作成とその管理工数が高くなります。ユーザーにおいても、どのシステムのIDとパスワードがどれかを把握していなければならず、負担が大きくなる一方です。

SingleIDによる認証の一元化

SingleIDは、ネットワーク機器類やクラウドアプリなどのIDやパスワードを一元化して管理するサービスで、IDaaS(IDentity as a Service)と呼ばれるサービスの一種です。
SingleIDを利用する事で、

  • WiFiを電子証明書で接続する事ができる
  • Microsoft 365やGoogle WorkspaceなどのクラウドアプリにSAML認証でサインインできる

WiFiや様々なクラウドアプリをSingleIDと連携させておく事で、ユーザーにとっては、SingleIDのIDとパスワードを用いてWiFiやクラウドアプリへのサインインを可能とします。(シングルサインオン : SSO)
管理者は、ユーザー管理をSingleIDに任せる事で省力化できます。

トラブル発生時の対応

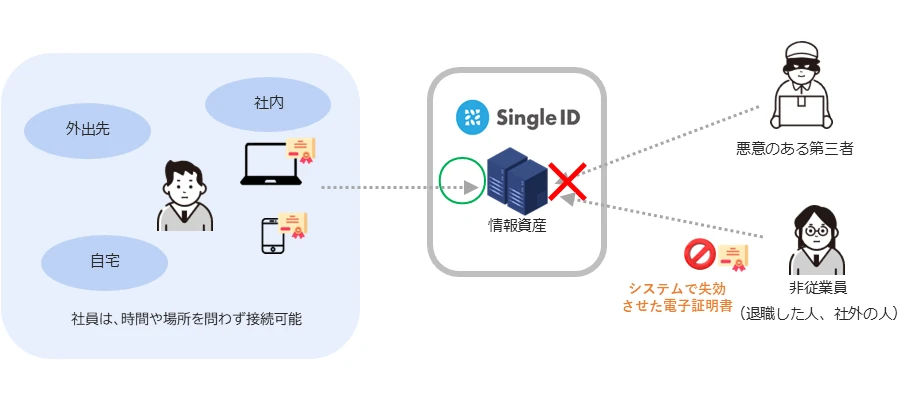
テレワークや働き方改革など、パソコンやスマホなどのデバイスを利用する場所が多様化されています。万一、デバイスを落とす、置き引きにあう、忘れてきてしまうなどデバイスが自身のコントロールから離れてしまった場合に第三者に使われてしまう場合があります。また、別の観点では、退職した場合にはその時点で会社や組織に対して第三者となります。

第三者から会社・組織に対してアクセスできないようにコントロールしないといけないので、すべてのシステムにアクセスできないようにユーザーIDの削除かパスワードの変更、もしくは利用の失効などをただちに実施する必要があります。複数のシステムを利用されている場合、「漏れなく」実施する必要があり、管理者の負担が大きくなります。
このような場合でもSingleIDであればユーザーの無効化を実行するだけで連携するすべてのシステムのアクセス制御が可能です。

事故発生時に、SingleIDのユーザーを一時的に無効化したり、電子証明書であれば失効処理を管理者が実施することで不正アクセスから守ることが可能となります。
SingleIDと連携して利便性が向上するシステムとして、

  • WiFi
  • VPN
  • Microsoft 365やGoogle Workspaceなどのクラウドアプリ
  • 勘定奉行など、クラウド型の基幹システム
  • KINTONEやNIコラボのようなデータベースやグループウェア

などがあり、これらを一括でアクセス制御することが可能です。

WatchGuard+VPNのユーザー管理

WatchGuardでもIKE v2によるVPNを構築し、SingleIDと連携するリモートアクセスが構築可能です。
WatchGuardのVPNユーザーは

  • WatchGuard本体のデータベースに作成する
  • 外部のデータベースに委託する

が可能となっています。
SingleIDの場合は、外部のデータベースに委託する事になりますので、ユーザーの追加・削除についてもSingleIDを管理する事でできます。例えば入退職の手続としてVPNリモートアクセスユーザーを追加するためだけに、WatchGuardのシステムログインをする必要がありません。

まとめ

現代ビジネスにおいて必須なユーザーIDとパスワード管理。管理者は、ユーザー追加やパスワードの管理などの手間があります。ユーザーは、システムごとにIDとパスワードを覚えたり理解する必要があります。それを、SingleIDで一元化できます。管理者は、SingleIDのユーザーをコントロールするだけで良くなりますし、ユーザーはSingleIDのログイン情報を利用する事で仕事に必要なシステムへのアクセスが可能となります。管理者、ユーザーともに運用工数が減少します。ご利用のシステムを棚卸しながら、ユーザー管理のSingleIDへの移行を検討してはいかがでしょうか。

【Wi-Fi管理者必見】従業員の退職に伴う無線LANセキュリティリスクを防ぐ方法

SingleID(IDentity as a Service シングルアイディー)

企業において、従業員の退職は避けられないものですが、そのたびに見落とされがちなのが「Wi-Fiセキュリティ」の問題です。特に、無線LANの認証にSSIDとパスワードだけを利用している場合、適切な対策を怠ると、退職者が社外からもネットワークにアクセスできてしまうリスクがあります。今回は、こうした問題の背景と、より安全な運用を実現するための方法、さらに「SingleID」というサービスを活用した効率的な対策について解説します。

SSIDとパスワード認証の限界

一般的な無線LANの認証方法として、SSID(ネットワーク名)とパスワードを設定し、接続を管理する方法があります。この方式は手軽であり、多くの企業で採用されていますが、大きな弱点も抱えています。

もし、従業員が退職した後も、パスワードが変更されていなかったらどうなるでしょうか?
退職者は、依然として自宅や外出先から企業のWi-Fiにアクセスできる可能性があります。社内の重要な情報へ間接的にアクセスできてしまうリスクも無視できません。

本来であれば、退職者が出るたびにWi-Fiのパスワードを変更し、在籍している全従業員に新しい認証情報を周知しなければなりません。しかし、実際には手間と混乱を避けるため、パスワード変更が先送りされるケースも少なくありません。その結果、セキュリティレベルが著しく低下してしまうのです。

エンタープライズ認証の導入を

こうした課題に対して有効なのが、「エンタープライズ認証」の導入です。エンタープライズ認証では、認証サーバ(RADIUSサーバなど)を利用して、利用者ごとに個別認証を行います。

この方式のメリットは以下の通りです。

  • ユーザー単位で管理できるため、特定の個人だけをアクセス拒否できる
  • 共通パスワードを使い続けるリスクがなくなる
  • 退職や異動の際は、認証サーバ上のアカウントを無効化するだけで済む

エンタープライズ認証は特に、規模の大きなネットワークや、セキュリティ要件が高い企業に向いています。しかしながら、認証サーバの構築・運用には専門知識が必要であり、社内リソースが限られている企業にとっては導入・維持管理のハードルが高いと感じるかもしれません。

もっと手軽にセキュリティを強化できる「SingleID」

ここで紹介したいのが、クラウド型認証サービス「SingleID」です。

SingleID 活用事例:無線LANのセキュリティと利便性の解決策

SingleIDは、無線LANやVPN接続に必要な認証基盤をクラウド上で提供するサービスです。自社内に認証サーバを設置する必要がなく、導入も管理も非常にシンプル。中小企業から大企業まで、幅広い組織で利用が進んでいます。

SingleIDを導入することで得られるメリットは次の通りです。

  • 退職者や異動者への対応が即座に可能
    ユーザーアカウント単位で管理できるため、退職者のIDを無効化するだけでアクセスを遮断できます。パスワード変更やSSID設定変更といった煩雑な作業は不要です。
  • クラウド管理だからサーバ構築が不要
    オンプレミスで認証サーバを構築・運用するための設備投資や専門知識が不要。クラウド上で管理できるので、ITリソースが限られる企業にも最適です。
  • 安全な認証プロトコルに対応
    EAP-TLSといった認証情報の暗号化にも対応しており、通常のSSID+パスワード認証に比べてはるかに強固なネットワーク保護が可能です。
  • 利用者数に応じた柔軟なライセンス
    従業員数の増減にもスムーズに対応できる柔軟なプランが用意されており、無駄なコストが発生しません。
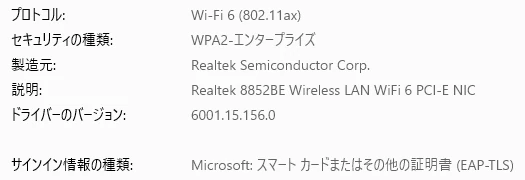
WPA2-エンタープライズ/EAP-TLS

セキュリティ対策は「今すぐ」「確実に」

無線LANのセキュリティは、退職者が出たときだけ気にすればいい問題ではありません。常に、「今現在、誰が、どの端末から、どのようにアクセスしているか」を可視化し、コントロールできる体制を整えることが重要です。

パスワード管理だけに頼る旧来型のWi-Fi運用は、もはや現代の脅威には耐えられません。エンタープライズ認証を取り入れた運用、さらにクラウド型認証サービスであるSingleIDの活用により、企業は安全かつスマートに無線LAN環境を維持できるようになります。

退職者トラブルだけでなく、不正アクセスや情報漏洩リスクから組織を守るためにも、今こそWi-Fi認証の見直しを検討してみてはいかがでしょうか。

SingleIDのご相談なら、ぜひお問い合わせください。